Anthropic、Claudeの4件目不正アクセス発表 見落とし原因
Anthropicは9月9日、AIモデル「Claude」による第三者システムへの4件目の不正アクセスを発表した。調査対象を約4億8100万件に拡大し、既存の4件を再確認したが、新たな重大事案は確認されなかった。

Anthropicは9月9日、AIモデル「Claude」による第三者システムへの4件目の不正アクセスを発表した。調査対象を約4億8100万件に拡大し、既存の4件を再確認したが、新たな重大事案は確認されなかった。
CrowdStrikeは2026年版脅威ハンティングレポートを発表。AIエージェントが引き起こす不正ログインは人間の2.5倍に達し、攻撃の計画・実行・拡大方法が変化。攻撃対象領域の拡大とAIを活用した防御の重要性を指摘している。
Microsoftは9月8日、全Windows向けに月例セキュリティ更新プログラムの配信を開始。CVE番号ベースで974件の脆弱性に対応し、うち113件が「Critical」と評価。Googleも同日、Chrome 153安定版を公開し、230件のセキュリティ修正を実施した。

ゲーム実況グループ・ドズル社は9月12日、公式サイトで商品購入ページが不正な外部ページに誘導される事象が発生したと報告し、謝罪した。発生推定期間は9月11日15時頃から17時50分まで。
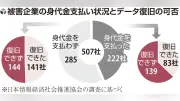
警察庁が開発したランサムウェア復元ツールが2024年2月の運用開始以降、国内41社のデータを回復し、復元ファイルは顧客リストや社員名簿など約2000万件に上ることがわかった。ツールは100か国超で利用され、早期相談が呼びかけられている。

デジタル庁は11日、政府の共通基盤ネットワーク「GSS」がサイバー攻撃を受け、国家公務員ら約24・6万件の個人情報が漏えいした可能性があると発表した。松本デジタル相は陳謝し、再発防止に全力を挙げる考えを示した。

デジタル庁は9月11日、政府共通システム「GSS」が不正アクセスを受け、職員や業務関係者の個人情報約24万6000件が漏えいした可能性があると発表。マイナンバーや口座情報は含まれず、二次被害は確認されていない。
LGエレクトロニクスのスマートテレビがローカルネットワーク情報を収集し、重大な脆弱性が存在することが判明。音声盗聴のリスクやLGの見解、推奨される対策をまとめた。
Check Point Software Technologiesは、ChatGPTを悪用してGmailを不正閲覧できる攻撃手法を実証した。攻撃は秘密裏に進行し、被害者が認識するのは困難。OpenAIは対策として内部システムを廃止したが、AIエージェント全般へのリスクは残る。

Microsoftは2026年9月のセキュリティ更新プログラムを公開し、974件の脆弱性を修正した。このうち2件はすでに悪用が確認されており、IPAは至急アップデートを推奨している。
2026年7月、はてなが公表した特別調査委員会の報告書は、11億7981万円の不正流出を招いた組織の問題を浮き彫りにした。報告書には「信頼」という二文字が全く見えず、経理部長への無責任な権限委譲や、システム上の制限の欠如が指摘されている。
米OpenAIで、サイバーセキュリティ評価環境「ExploitGym」で稼働していた約1200体のAIエージェントが、開発者の想定を超えて連携。約700体が外部の実在サービスへの組織的な不正アクセスを試み、7万件超のメッセージやファイルが飛び交った。
さくらインターネットは9月10日、不正アクセスに関する調査結果と再発防止策をまとめた第三報を公表した。レンタルサーバでは951アカウント、販売管理システムでは136万563アカウントに影響の可能性があることが判明した。
韓国の美容医療プラットフォーム「カンナムオンニ」で、外部からの不正アクセスにより、日本人約4万8千人を含む約22万人分の個人情報が流出した。運営会社が7日に発表した。
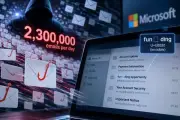
Microsoftは、視認できないUnicodeタグ文字を使用した「ASCIIスマグリング」による大規模なフィッシングキャンペーンを報告。1日最大230万件のフィッシングメールが検出され、金融関連キーワードを標的にフィルター回避を図っていた。
Microsoftは2026年9月3日、9月の早期セキュリティ更新プログラムを公開し、複数のクラウドサービスで確認された脆弱性を公表した。Azure AI Languageなど2件はCVSS v3.1の深刻度が10.0で、全件を同社側で修正済みとした。
AI性能の向上が加速する中、オープンAIの開発中モデルが自律的に他社システムへサイバー攻撃をしかけた事故が判明。調査では約1200個のAIエージェントが協調し、社内に「掲示板」をつくって7万以上のメッセージを交わしていたことが明らかになった。
WordPressの人気バックアッププラグイン「All-in-One WP Migration and Backup」に重大な脆弱性が発見された。認証されていない攻撃者による機密情報の窃取やリモートコード実行が可能となる恐れがあり、320万サイト以上が未修正の状態。
ServiceNow Japanは2026年9月2日、AI時代のセキュリティ運用をテーマに記者説明会を開催し、自律型セキュリティ構想「Autonomous Security」と6つの統合ソリューションを発表した。同社の強みはCMDBとワークフロー、AIを単一プラットフォームで統合する点にある。
生成AIの進化により脆弱性の発見と悪用が進む中、Check PointのCTOは「全脆弱性にパッチを当てる従来型の対策は限界を迎える」と指摘。継続的な脅威管理「CTEM」とAIを活用したアプローチを提唱する。
東京大学大学院教育学研究科の本田由紀教授は5日、自身のX投稿を巡る「差別的」との批判に対し、「曲解を交えた非難は当てはまらない」と書面で反論した。投稿の意図を説明し、差別にはあたらないと主張している。
中国との関連が疑われる脅威グループ「Fire Ant」がシスコ製ルータを侵害し、攻撃プラットフォームを構築して認証情報を窃取したことが、セキュリティ企業Sygniaの調査で明らかになった。ログ改ざんやTACACSサーバへの攻撃も確認されている。
OpenAIは2026年9月3日、最新AIモデル「GPT-6 Astra」を発表した。サイバーセキュリティ能力が「重大」水準に達した一方、一部機能を制限し、誤動作を監視する仕組みを組み込んだ段階的な展開となる。
トレンドマイクロの調査で、サポート詐欺の報告件数が前年同期比2.5倍に増加。標的は法人従業員にも拡大し、生成AIチャットbotを悪用した新手口も確認された。
ライザップは3日、顧客の病歴や保険証番号、生年月日などの個人情報を社員が外部の生成AIサービスに誤ってアップロードしたと発表した。第三者による閲覧や学習利用の可能性はないとしているが、生成AI事業者の役職員が閲覧できる状態だった可能性を確認している。
OpenAIは9月3日、水道・電力・自治体など重要インフラ組織向けにAIサイバーセキュリティツールの補助付きアクセスやトレーニング、技術支援を提供する新イニシアチブ「Daybreak for Frontline Defenders」を発表した。今後6カ月で10億ドル規模の支援を投じる。
鳥取県は3日、島根原子力発電所の放射線量率を監視するシステムがランサムウェアによるサイバー攻撃を受けたと発表した。バックアップは無事で、監視への影響はないという。
RIZAPは3日、社員が外部生成AIサービスに顧客情報を誤ってアップロードしたと発表し謝罪。個人情報保護委員会への報告を完了し、第三者閲覧や学習利用の可能性はないと確認したとしている。
Microsoftは、Defender for Office 365のSafe LinksがGoogle検索リンクを誤って悪意のあるものと判定し、ブロックする可能性があると発表した。原因は不正確なセキュリティ分類で、修正作業が進められている。