GMO系サービスで不正アクセス、パスワード閲覧の可能性
GMOインターネットは22日、FX自動売買などに使われる「お名前.comデスクトップクラウド」が不正アクセスを受け、取引口座のパスワードが第三者に閲覧され不正利用された可能性があると発表した。被害は2万6739件のサーバーに及ぶ可能性がある。

GMOインターネットは22日、FX自動売買などに使われる「お名前.comデスクトップクラウド」が不正アクセスを受け、取引口座のパスワードが第三者に閲覧され不正利用された可能性があると発表した。被害は2万6739件のサーバーに及ぶ可能性がある。
新潟日報社は22日、ニュースメール配信会員約25万3千人の個人情報が漏洩したと発表した。利用するシステム会社が不正アクセスを受け、メール配信は21日から停止、再開は未定。
不正アクセスによる情報漏えいを受け、大手金融機関が運転免許証の画像送信によるオンライン本人確認を前倒しで廃止。みずほ銀行は19日にマイナカードのICチップ読み取りへ切り替え、他行も追随する方針。
鉄道、銀行、百貨店などでアプリやサイトが相次いで休止し、大学の合格発表にも影響が出ている。原因となったプログラミング言語「PHP」の脆弱性問題について、エンジニアが分かりやすく解説する。
プログラミング言語PHPの重大な脆弱性をめぐり、米ホワイトハウスが16日に把握、各国で政府サイトの停止や対応が進む。ウィキメディア財団も一部サービスを一時停止した。
プログラミング言語「PHP」に重大な欠陥が見つかり、金融機関や企業のアプリ決済が停止する事態となっている。悪用されると個人情報の読み取りやサイト改ざんの恐れがあり、世界のウェブサイトの約7割がPHPを利用している。
PHPの重大な脆弱性を受け、札幌市や宮城県内の自治体、静岡銀行や岩手銀行などがHPやアプリを停止。一部ではローン申し込みができない事例も発生。
世界のウェブサイトの7割で使われるPHPに重大な脆弱性が見つかり、開発チームは修正プログラムを公開。三菱UFJ銀行などがネットサービスを一時停止し、高市首相もHPを停止するなど対応が急がれている。
GMOサイバーセキュリティ byイエラエは、日本企業を狙う不正アクセスの攻撃元にAI自律型ペネトレーションツール「ARTEX」の使用を確認。約20社が標的となり、うち9社は同業種。新たに6台の攻撃インフラも発見された。
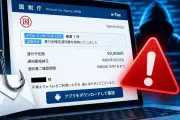
2026年9月のフィッシング報告件数は9万4661件で、前月比15.0%増。Amazonをかたる詐欺が33.2%を占め最多。情報漏えい便乗の手口にも注意が呼びかけられた。
生成AIの登場でサイバー攻撃の量と速度は増し、質も向上した。日本語の壁も崩れ、企業規模を問わず狙われる環境になっている。では、企業が今最初に手を打つべき脅威はどこにあるのか。セキュリティを手掛ける企業の経営者に聞いた。
ウェブサイト制作言語「PHP」に重大な脆弱性が見つかり、欧米の政府機関サイトが停止する事態となった。NSAは全組織に対処を勧告、FBIもXで注意を呼びかけている。修正プログラムは配布済みだが、一部でサイト閉鎖が続く。
Webサイトで広く使われるプログラミング言語「PHP」に深刻な脆弱性が見つかり、運営組織は10月21日夜、修正プログラムを公開した。国内企業でも同日夕方から緊急メンテナンスのためWebサイトやサービスを停止するケースが相次いでいる。
PHP開発チームは10月21日、認証不要でリモートコード実行(RCE)につながる可能性がある重大な脆弱性2件を修正したセキュリティリリースを公開。PHP 8.5.12など4バージョンが対象で、全利用者に即時更新を強く推奨している。
PHPに極めて重大な脆弱性が二つ見つかり、国際指標CVSSでいずれも9.2と評価された。修正プログラムは日本時間21日午後11時に公表。国内ではウェブサイトやサービスが一時休止している。
岩井コスモ証券のネット取引システムがサイバー攻撃を受け、AIを使った総当たり攻撃が原因と判明。7口座で意図しない発注が発生し、うち5口座で売買が成立した。
リクルートは21日、中古車情報サイト「カーセンサーnet」の利用者情報など最大約370万件が漏洩した可能性があると発表した。関連システムへの不正アクセスを検知し、サービスを一時停止している。
セキュリティ関連のトラブルを集計したGenの報告書によると、日本ではディープフェイク動画に関する攻撃のブロック件数が前年比で約9倍に急増した。日本語コンテンツも拡大している。
2026年9月中旬から日本の情報漏えいやサイバー攻撃被害の公表が相次ぐ。検知精度の向上か、攻撃の増加か。AironWorks CEOの袴田氏は「攻撃そのものの増加」とみる。
大阪公立大学は21日、今月2日に発生したシステム障害について、保守運用を委託しているNECの再委託先がサイバー攻撃を受けたことが原因と発表した。個人情報やシステム関連情報の漏出も確認された。
トレンドマイクロの集計で、2026年1〜9月に国内組織が公表したセキュリティインシデントは607件と、2025年通年の594件を既に超えた。9月後半から公表が急増し、攻撃そのものの増加を反映しているという。
マネックス証券は10月20日、「証券総合取引口座」の新規開設受付を一時停止した。外部委託先が管理するシステムへの第三者による不正アクセスを確認したため。再開時期は未定で、同社ウェブサイトで順次案内する。
サイバー攻撃による個人情報流出が20日も相次いで判明。ふるさとチョイスで445万件超、国交省の補助金申請者情報2万3918人分、フジテレビで最大730件の漏えい可能性が明らかになった。
岩井コスモ証券は20日、売買管理システムがサイバー攻撃を受け、顧客の意図しない売買注文が発注されたと発表した。7口座で発注、うち5口座で約定。個人情報の漏洩も確認され、4975人分の氏名やメールアドレスが流出した。
ふるさと納税仲介サイト「ふるさとチョイス」を運営するトラストバンクは20日、外部からの不正アクセスにより、会員の個人情報445万4097件が流出したと発表した。氏名や住所、メールアドレスなどが含まれるが、決済情報は含まれていない。
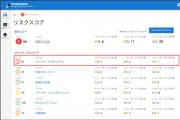
アルプス システム インテグレーション(ALSI)は10月20日、クラウド型ASMサービス「InterSafe Cybersecurity Rating」を11月2日から提供開始すると発表した。外部公開IT資産を可視化し、設定不備や脆弱性などのリスクを継続的に評価する。基本プランは月額4万円(税別)から。
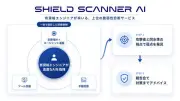
日本サイバーセキュリティは10月20日、AIとエージェント基盤を活用した脆弱性診断サービス「SHIELD SCANNER AI」の提供を開始した。有資格エンジニアがAIを操作し、ツール診断や手動診断と組み合わせて攻撃者の視点で弱点を発見する。
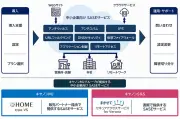
キヤノンMJとキヤノンS&Sは、中小企業向けSASEサービスを2026年11月下旬以降順次販売開始する。ゼロトラスト対応を支援し、導入から運用までワンストップで提供する。
食品大手ニッスイは20日、システム障害が起きた子会社・日水物流の全17拠点で、この日から入出荷業務が通常に戻ったと発表した。障害は7日に発生し、一時は約1200社に影響が出ていた。