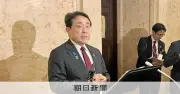
経産相、不正アクセス相次ぎ業界団体通じ注意喚起へ
赤沢亮正経済産業相は9日の閣議後記者会見で、国内企業への不正アクセスに伴う情報漏洩被害が相次いでいることを受け、所管する約1千の業界団体を通じて注意喚起すると発表した。

赤沢亮正経済産業相は9日の閣議後記者会見で、国内企業への不正アクセスに伴う情報漏洩被害が相次いでいることを受け、所管する約1千の業界団体を通じて注意喚起すると発表した。
ユーザベースは10月8日、運営するニュースアプリ「NewsPicks」において、業務利用中の管理ツールが第三者による不正アクセスを受け、顧客の個人情報の一部が外部に流出した可能性があると発表した。
ランサムウェア集団「Qilin(キリン)」の中心メンバーでロシア国籍の男(28)をドイツの捜査当局が逮捕した。男は5月に大阪市内で拘束され、10月にドイツへ引き渡されていた。国内では53の企業や学校、病院などで被害が確認されている。
岩手銀行と四国銀行は、大和証券の業務委託先への不正アクセスを受け、顧客情報が漏洩した可能性があると発表した。損害保険ジャパンも同様に、事業者向けドライブレコーダーに関する問い合わせ情報の漏洩可能性を公表。
企業を狙った不正アクセスによる個人情報の流出が相次いでいる。2026年9月以降、情報の流出や漏洩の恐れがあると公表した企業を一覧でまとめた。日付は主に企業の公表日。
コンビニ大手ローソンは8日、運営するアカウントサービスへの不正アクセスで、利用者の個人情報約215万件が漏えいしたと発表した。また、第一興商も顧客・従業員の約872万件が漏えいした可能性があると明らかにした。
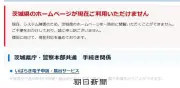
茨城県と県警のホームページが7日朝から閲覧できない状態が続いている。原因はソフトバンク子会社「IDCフロンティア」へのランサムウェアによるサイバー攻撃と判明。県は暫定の簡易HPを開設した。
NTTドコモビジネスの小島克重社長は8日、国内で相次ぐサイバー攻撃について「フロンティアAIによって攻撃スピードが上がり、ランダムに攻撃が行われている」と指摘。従来は標的になりにくかった企業も被害を受けやすくなっているとの見方を示した。
JPCERT/CCは10月8日、国内の企業や組織で不正アクセスによる情報漏えい被害が相次いでいるとして注意喚起を公開。既知の脆弱性の悪用やAPI経由の不正操作、BIツールの脆弱性を狙った攻撃の3類型を紹介し、システム点検やアクセス制御の強化を呼びかけている。
Dell Technologiesは10月1日、企業向けソフトウェア「Dell System Update」と「Dell Container Storage Modules」の脆弱性を修正したと発表。DSUではroot権限でコード実行の恐れ、CSMではCVSSスコア最大値10.0の脆弱性が確認されている。
不正アクセスによる企業の顧客情報漏洩が相次ぐ。タイムズカーでは免許証などの画像も流出し、集団訴訟の動きも。今年の被害数は既に昨年を上回り、AI悪用の可能性も指摘される。企業には新たな対策が求められる。
食品大手ニッスイは7日、子会社の日水物流でシステム障害が発生し、全国17拠点で商品の入出荷ができない状態になったと発表した。データセンターへの不正アクセスが原因とみられ、情報流出の有無を確認している。
個人情報保護委員会は7日、企業への不正アクセスによる大規模な個人情報漏えい事案が相次いでいるとして、個人データを扱う企業に対し緊急の注意喚起を発表した。暗号化や不要データの削除を求めている。
旅行大手エイチ・アイ・エス(HIS)は7日、タイの現地法人のサーバーが不正アクセスを受け、最大627人分のパスポート情報などが流出したと発表した。昨年12月に不正アクセスを検知し、ネットワークを切断していた。
サイバーセキュリティクラウドは10月6日、国内企業を狙うサイバー攻撃の増加を受け、「緊急セキュリティ相談窓口」を開設した。専門家が初動相談や初動調査に無償で対応する。
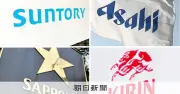
公正取引委員会は7日、ビール価格のカルテル疑いで大手4社を家宅捜索した。銀座の業界団体会議室で開かれた非公式会合「一木会」の存在が焦点となっている。
企業・団体へのサイバー攻撃による個人情報の大量漏えいが急増している。AI悪用で攻撃が短時間・広範囲化し、会員ポイントが不正交換される二次被害も発生。専門家からは政府主導の対策を求める声が上がる。
金融庁は6日、銀行や証券会社など過去最多の181金融機関が参加するサイバーセキュリティー演習を開始した。AIによる高度な攻撃を想定し、基幹システム被害時の対応力を確認する。演習は22日まで。
大手企業へのサイバー攻撃が相次ぎ、ミスターマックスや物語コーポレーションなどで大量の個人情報が流出した。警察庁が検知した不審なアクセス数は過去最多の1日1万3687件に上り、AIを悪用した攻撃の可能性も指摘されている。
イタリアのメローニ首相は5日、自身の声の商標登録を欧州連合知的財産庁(EUIPO)に申請した。AIによるディープフェイク映像などへの悪用を防ぐ目的とみられる。主要な政治家による声の登録申請は初めて。
国際ハッカー集団「キリン」の中心メンバーでロシア国籍の男(28)が、日本の捜査当局に国内で身柄を拘束されていたことがわかった。ドイツ当局が企業への恐喝容疑で捜査する人物で、今月2日にドイツへ引き渡された。
カーシェアや証券会社への不正アクセスで個人情報流出が相次ぐ中、古川俊治デジタル相は6日の閣議後会見で、国民一人ひとりに「自分の情報は自分で守る意識」を持ち、パスワード使い回し防止や多要素認証などの対策を呼びかけた。
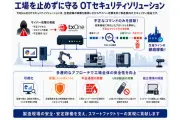
伊藤忠テクノソリューションズは、台湾TXOne NetworksのOT向けサイバーセキュリティソリューションの提供を開始。不正コマンドのみを排除し生産ラインを止めずに防御。3年間で10億円の売上を目指す。
大阪公立大学は5日、2日に発生した大規模システム障害の原因がランサムウェアによるサイバー攻撃とみられると発表。学生や卒業生ら約13万人の個人情報が流出した可能性がある。
9月末から10月にかけて、ヤマトHDや佐川急便だけでなく、外食、小売、金融など幅広い業種で不正アクセスやサイバー攻撃の公表が相次いだ。焼肉きんぐでは約1079万件の漏えい、大阪公立大学ではサーバー停止などの被害が明らかになっている。
カーシェアリングサービス「タイムズカー」で、退会者を含む約160万件の本人確認書類画像が流出した可能性が判明。退会後も約7年間データが保存されていたことが問題視されている。
大和証券は5日、業務委託先が不正アクセスを受け、顧客約11万人の氏名やメールアドレス、証券口座の番号などが漏洩した可能性があると発表した。流出情報だけでは口座へのアクセスや取引はできないとしている。
大阪公立大学は5日、2日から発生している大規模なシステム障害について、ランサムウエアによるサイバー攻撃と判断したと発表した。身代金要求の有無は明らかにしていない。2~8日の授業は休講。
デル・テクノロジーズが開催した説明会で、ランサムウェア攻撃の最新動向が明らかに。2025年には攻撃件数が約23%増加し、データを暗号化しない「ノーランサムウェア」型の攻撃が急増。生成AIが攻撃の敷居を下げている現状を解説する。
日本経済新聞社は4日、社員の業務ソフト「マイクロソフト365」がサイバー攻撃を受け、取材先などへなりすましメール約9000件が送信されたと発表。グーグルワークスペースでも不正ログインがあり、1646人分の氏名などが漏えいした可能性がある。