IDCFクラウド障害、第5報で「データ流出なし」と判断 バックアップ再開
IDCフロンティアのクラウドサービスが2026年10月7日にランサムウェア攻撃を受け、JR東日本や高島屋など495の企業・団体に影響が及んだ。同社は第5報で外部へのデータ流出はなかったと判断し、第6報でバックアップサービスの提供を再開した。

IDCフロンティアのクラウドサービスが2026年10月7日にランサムウェア攻撃を受け、JR東日本や高島屋など495の企業・団体に影響が及んだ。同社は第5報で外部へのデータ流出はなかったと判断し、第6報でバックアップサービスの提供を再開した。
トレンドマイクロは10月19日、国内でセキュリティインシデントが相次いでいることを受け、法人向け緊急支援策を開始すると発表した。対象の法人に、同社のセキュリティツール「TrendAI Vision One」を利用するためのライセンスクレジット最大100万円相当を提供する。
ソフトバンクは会員向けWebサイト「My SoftBank」の一部システムに対し、第三者による不正アクセスの試みがあったと発表した。同社は10月17日8時から「My Y!mobile」や「My Menu」を含むWebサイトを一時的に停止している。ユーザー情報の安全確保の一環として実施した対応であり、アプリ版では引き続き利用できる。
三井住友DSアセットマネジメントは10月16日、運営する投信直販サービス「三井住友DS投信直販ネット」で不正アクセスがあり、一時的にWebサイトにログインできない状況が発生したと発表した。現在は復旧しているという。
H2Oリテイリングは19日、子会社の阪急阪神百貨店が運営する3サイトで不正アクセスがあり、約126万人の個人情報が漏えいしたと発表。Eストアーも約2335万人分の流出を公表した。
インターネット接続事業会社のニフティは19日、外部からの不正アクセスを受け、最大54万件の顧客情報が流出した可能性があると発表した。氏名や住所、電話番号、メールアドレスなどが含まれるという。
ふるさと納税仲介サイト「ふるさとチョイス」を運営するトラストバンクは19日、不正アクセスの疑いを検知しサービスを一時停止した。納税手続きができない状態で、専門チームが影響範囲を確認している。
サイバートラストは10月19日、クラウド事業者向け鍵管理サービス「サイバートラスト KMS」を11月に提供開始すると発表した。国内複数拠点で暗号鍵を管理し、運用管理者から分離した環境でユーザーが鍵を制御できる。
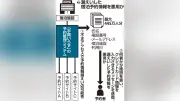
企業への不正アクセスによる個人情報の大量漏えいを受け、流出情報を悪用したとみられる詐欺メッセージが確認されている。宿泊予約を装いカード情報を入力させる手口で、関係者が注意を呼びかけている。
Chromium系ブラウザのドメイン偽装防止機能を回避できるキリル文字「ө」とラテン文字「ƙ」が研究者により特定された。Chrome 154でも「аррӏө.com」などがPunycodeに変換されず表示される問題が明らかになり、注意が呼びかけられている。
Microsoftは2026年10月14日、大規模フィッシング攻撃を支えてきた中国語圏のサイバー犯罪ネットワークを停止したと発表した。攻撃者は2026年1月以降、世界7万5000超の組織に10万通超のフィッシングメールとSMSを送信。日本は米国と並び最も影響を受けた国の一つとなった。
Microsoftは10月14日、世界150カ国以上の7万5000組織を標的にしたサイバー犯罪基盤の解体を発表。警察庁との共同調査で、中国語圏の地下市場「YAM Store」やフィッシングキットの関連を特定し、アカウント2万件以上を無効化、ドメイン10万件を遮断した。
ビーケー・ジャパンは2026年10月15日、公式アプリの会員情報約1118万件が不正アクセスで流出したと発表した。ログインパスワードの流出は確認されていないが、同社は不審な連絡への注意を呼びかけている。会員情報を扱う企業が確認すべき3項目を紹介する。
ECサイト構築・運営支援サービス「ショップサーブ」を手掛けるEストアーは10月16日、通販サイトの利用客など約2335万6000人分の個人情報が流出したと発表した。このうち約209万6900人分についてはクレジットカード情報の一部が含まれていることが判明した。
静岡新聞社は16日、掲載申し込みフォームを利用した企業や個人の情報約3000件が漏えいした可能性があると発表。Studio社への不正アクセスが原因で、伊豆新聞本社やデーリー東北新聞社でも情報流出の可能性が判明した。
情報サービス会社「アルカディア」への不正アクセスで、福井県警の警察官と職員全員の約2000人の個人情報が流出した可能性があることが分かった。氏名や所属、私用メールアドレスなどが含まれる。現時点で業務への影響はないという。
パーク24は10月16日、カーシェア「タイムズカー」の不正アクセスによる個人情報流出について、今後の対応方針を10月23日に公表すると発表した。運転免許証画像の保管ルールも見直す。
不正アクセスやサイバー攻撃による個人情報漏えいが相次ぐ中、総務省は16日、通信事業者へのサイバー防御強化策を検討する有識者会議を設置すると発表した。最先端AIを想定した対策の義務化や法改正も視野に、来夏までに最終報告書をまとめる。
通販サイト運営支援サービス「ショップサーブ」を運営するEストアーは16日、利用客など約2335万人分の個人情報が流出したと発表した。氏名や住所、電話番号、勤務先などが含まれ、うち約209万人分にはクレジットカード情報の一部も含まれるという。
日本経済新聞社は16日、システム開発用クラウドサービスへの不正アクセスで約183万件の個人情報が流出したと発表。うち約15万件に氏名やメールアドレスなどが含まれる。
ヤマト運輸は16日、9月に受けた不正アクセスにより、クロネコ代金後払いサービスの利用者情報など計531万件が流出したと発表した。クレジットカード情報やパスワードは含まれていない。
サイバー攻撃による個人情報流出の連絡が相次ぐ中、被害を広げないための対処法を情報処理推進機構(IPA)の中島尚樹氏への取材を基にまとめた。漏れた情報の種類によって対応が異なるという。
企業を狙った不正アクセスによる個人情報漏洩が相次ぐ中、立命館大学の上原哲太郎教授は企業のセキュリティー意識の変革が必要と指摘。従来の攻撃手法の変化や消費者にできることを語る。
セキュリティ対策ソフトなどを手掛けるソースネクストは10月15日、第三者による不正アクセスで登録顧客の個人情報が外部に流出したと発表した。対象件数は個人情報を含む約2252万件で、過去最大規模となる見込みだ。
サイバー攻撃で退会者らの個人情報漏えいが相次ぐ。個人情報保護法は不要データの速やかな消去を求めるが努力義務で、保持する企業も少なくない。専門家は義務規定導入を検討すべきと指摘する。
バーガーキングを運営するビーケー・ジャパンは10月15日、公式アプリの会員情報を管理するシステムが第三者による不正アクセスを受け、約1118万件の会員情報が外部に流出したと発表した。現在のところ、不正利用などの二次被害は確認されていない。
ソースネクストは15日、会員情報システムへの不正アクセスにより、顧客情報2251万9960件が流出した可能性があると発表した。氏名や住所、パスワードなどが含まれるという。
JR東日本は15日、えきねっとやビューカードなどで個人情報流出の可能性が指摘されていた問題で、サービス利用先のIDCフロンティアから「漏えいがなかった」との報告を受けたと発表した。
SNS上の詐欺広告を巡り、横浜地裁がメタへの賠償請求を棄却。巧妙化する手口にどう備えるか。警察庁によると、今年上半期のSNS型投資詐欺は5893件、被害総額約798億円に上る。
配達代行「銀のさら」などを展開するライドオンエクスプレスホールディングスは2026年10月13日、登録者情報を保管していたサーバがサイバー攻撃を受け、最大約650万件が漏えいした可能性があると発表した。委託先のランサムウェア被害でデータの取り出しが困難という。