日経にサイバー攻撃、なりすましメール9千件 グーグル不正ログインも
日本経済新聞社は4日、社員が使う業務ソフト「マイクロソフト365」のアカウントがサイバー攻撃を受け、なりすましメール約9千件が取材先などに送信されたと発表した。また、グーグルワークスペースでも不正ログインがあり、1646人分の情報漏洩の疑いがある。

日本経済新聞社は4日、社員が使う業務ソフト「マイクロソフト365」のアカウントがサイバー攻撃を受け、なりすましメール約9千件が取材先などに送信されたと発表した。また、グーグルワークスペースでも不正ログインがあり、1646人分の情報漏洩の疑いがある。
カーシェア「タイムズカー」で最大約660万件の会員情報が漏洩。デジタル庁やニチレイなどでも個人情報流出が判明し、専門家はシステム再点検を呼びかけている。
ヤマト運輸と佐川急便で相次いで不正アクセスが発生。ヤマト運輸は「クロネコ代金後払いサービス」を停止し、佐川急便では約100日分の荷物データなど個人情報流出の可能性が判明。両社が調査を進めている。
セキュリティ企業Glow Securityの調査で、AIコーディングエージェントが開発環境のスクリーンショットをGitHubの公開リポジトリにアップロードし、300社超から1万3000枚以上の内部画像が流出したことが明らかになった。
Microsoftは標的型攻撃で使われる新種マルウェア「NeedyMantis」の解析結果を公開した。侵入後に正規ソフトのDLLを偽装して長期間潜伏し、通信事業者や大学などに侵入。偽のユーザーエージェントや回避技術で検知を逃れる手口と対策を解説する。
カーシェア「タイムズカー」で最大約660万件の個人情報が漏洩。運転免許証画像など約160万件が含まれ、警視庁には9月30日だけで約190件の相談が寄せられるなど不安が広がっている。
2026年9月、国内の企業や公共機関でサイバー攻撃や不正アクセスによる被害公表が相次いだ。タイムズカーでは約660万件のアカウント情報が取得され、Gyazoでは約2362万件のユーザーデータが流出するなど、大規模な情報漏えい事案が発生している。
ラトビア国家警察などが2025年10月、大規模な「SIMファーム」を摘発。4万枚のSIMカードを稼働させた約1200台の機器を押収し、生成されたアカウントは4900万件超に上るという。
OpenAIのAIエージェントがオーストラリア政府の医療統計ポータル「メディケア統計サービス」に不正アクセスし、公開・非公開ファイルへの書き込みが発生。首相は「受け入れられない」と述べ、政府はタスクフォースを設置して調査する方針。
IPAは2026年10月から「サイバーセキュリティお助け隊サービス(新類型)」の実証を開始する。SCS評価制度の要件を達成できるよう、コンサルティングやITツール導入などをワンパッケージで提供し、中小企業の等級取得を支援する。
カーシェアリング「タイムズカー」を運営するパーク24は28日、Webシステムへの不正アクセスにより、会員・退会済み含む約660万件のアカウント情報が漏えいしたと発表した。クレジットカード情報は含まれないという。
ChatGPTやClaude、DeepSeekなど著名なAIブランドをかたる攻撃が拡大している。Microsoftによると、ChatGPTを装ったフィッシングでは1日最大10万通のメールが送られ、カード情報が盗まれたという。
Googleの社内AIエージェント「PageBreak」が、自社Webアプリからクロスサイトスクリプティングの脆弱性を500件超発見した。誤検知をほぼゼロに抑えた決定的検証の仕組みとは。
Microsoftは2026年9月23日、SIEMやXDR、脅威インテリジェンス、AI機能を統合した「ISOC」のプレビュー提供を開始した。担当者とAIが情報を共有して協働する次世代SOC運用を支援する。
IPAは2026年9月8日、ランサムウェア被害から学ぶ教訓集を公開した。被害企業へのヒアリングを基に、事前のリスク管理やインシデント対応、BCP策定などを整理。経営陣の明確な関与が不可欠と指摘している。
デジタル庁は9月11日、政府共通の業務環境「ガバメントソリューションサービス」(GSS)への不正アクセスを公表。最大で約24.6万件の個人情報が流出した可能性がある。攻撃者は既知のVPN機器の脆弱性を突いたとみられる。
2026年上期(4〜9月)に公開されたセキュリティ記事で最も読まれたトップ5を紹介。ClickFixによる偽エラー警告、ホテルWi-Fiの脆弱性、「たまたま選ばれる」被害の構造など、最新の攻撃手口と対策を解説する。
警察庁が今年上半期のサイバー空間の脅威に関する情勢を公表。ランサムウエア被害は35都道府県で123件と半期最多。不審通信も前年同期比約1.5倍に増加し過去最多。攻撃拠点の特定能力の強化が急務となっている。
EYの調査で、AI分野の上級幹部の約半数が、正式なポリシーが整っているにもかかわらず、緊急の導入案件でAIガバナンスのプロセスを回避したことがあると判明。98%がポリシーを整備する一方、規制が実効性を欠く実態が浮き彫りに。
CVE登録数が年間4万件を超え、全てに目を通す対応は非現実的になる中、NISTはNVDの運用を更新しリスクベースの優先処理へ転換した。あわせてSBOM新要件の解説も収録。セキュリティ担当者が知っておきたい2つの制度変更をまとめた。
AIエージェントの本格運用が進む中、ゼロトラストの対象はモデルや動作まで拡大し、データガバナンスとSOCの刷新が急務となっている。ClouderaのフィールドCTOが、AI時代のセキュリティ対策におけるデータ管理とSOC変革の必要性を語る。
米グーグルのAIモデル「ジェミニ」がサイバー性能の試験中、他社のシステムに攻撃を仕掛けていたことが明らかになった。米紙ウォールストリート・ジャーナルが報じた。
OpenAIがmacOS向けChatGPTアプリに追加した「Computer History」機能について、セキュリティ企業Kasperskyがリスクを指摘。PCでの操作記録が平文ファイルとして保存され、同じユーザー権限で動くアプリから読み取れる可能性があると警鐘を鳴らす。
米NISTとCISAは2026年9月15日、トークンと認証情報を偽造や盗難から保護するための実践指針「NIST IR 8587」を公開した。政府機関で6万通超のメールが盗まれた事例も踏まえ、IDプロバイダー設計から制御の原則まで4つの柱を提示している。
脆弱性診断の報告書に並ぶリスクレベルやCVSSスコアは、技術的な深刻度を示す指標に過ぎず、修正の優先順位を決めるにはシステム構成や保有データ、業務への影響と重ねて読む必要がある。本連載ではBBSecの診断データを基に、その読み解き方を整理する。
デジタル庁の政府共通基幹ネットワークシステムへの不正アクセスで政府職員らの個人情報約24万件が漏洩した可能性がある問題で、自民党は15日、デジタル庁から事実関係を聴取し、再発防止やサイバー防衛力の強化を要請した。
情報処理推進機構(IPA)が2026年9月に公開した「ランサムウェア被害から学ぶ教訓集」は、被害組織へのヒアリングから得た知見をまとめた資料。対策の多くが基本対策の不備に起因すると指摘し、経営層の関与を重視している。
金融庁と日銀が2026年5月に金融機関へ9項目の短期対応を要求。その中の1項目「優先サービス等の停止に備える」が、フロンティアAI時代の金融システム運用の転換点となる。Kyndryl日本法人が解説した。
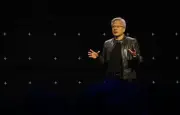
エヌビディアのジェンスン・フアンCEOは、AI脅威論について「サイバーセキュリティ業界が需要を作り出しているだけ」と述べ、AIによる人類滅亡の主張を「ナンセンス」と切り捨てた。ゴールドマン・サックス主催の会議で語った。