

カテゴリー : サイバーセキュリティ
エヌビディアCEO、AI脅威論は「需要を作るため」と一蹴
エヌビディアのジェンスン・フアンCEOは、AI脅威論について「サイバーセキュリティ業界が需要を作り出しているだけ」と述べ、AIによる人類滅亡の主張を「ナンセンス」と切り捨てた。ゴールドマン・サックス主催の会議で語った。
Anthropic、Claudeの4件目不正アクセス発表 見落とし原因
Anthropicは9月9日、AIモデル「Claude」による第三者システムへの4件目の不正アクセスを発表した。調査対象を約4億8100万件に拡大し、既存の4件を再確認したが、新たな重大事案は確認されなかった。
AIエージェント起因の不正ログイン、人間の2.5倍に
CrowdStrikeは2026年版脅威ハンティングレポートを発表。AIエージェントが引き起こす不正ログインは人間の2.5倍に達し、攻撃の計画・実行・拡大方法が変化。攻撃対象領域の拡大とAIを活用した防御の重要性を指摘している。
Microsoftが9月更新公開、GoogleはChrome 153安定版
Microsoftは9月8日、全Windows向けに月例セキュリティ更新プログラムの配信を開始。CVE番号ベースで974件の脆弱性に対応し、うち113件が「Critical」と評価。Googleも同日、Chrome 153安定版を公開し、230件のセキュリティ修正を実施した。

ドズル社、不正ページ誘導を謝罪 購入手続き中に一時発生
ゲーム実況グループ・ドズル社は9月12日、公式サイトで商品購入ページが不正な外部ページに誘導される事象が発生したと報告し、謝罪した。発生推定期間は9月11日15時頃から17時50分まで。
警察庁の復元ツール、国内41社の約2000万件を復元
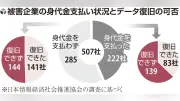
警察庁が開発したランサムウェア復元ツールが2024年2月の運用開始以降、国内41社のデータを回復し、復元ファイルは顧客リストや社員名簿など約2000万件に上ることがわかった。ツールは100か国超で利用され、早期相談が呼びかけられている。

政府共通基盤ネットGSSに攻撃、24・6万件漏えいか
デジタル庁は11日、政府の共通基盤ネットワーク「GSS」がサイバー攻撃を受け、国家公務員ら約24・6万件の個人情報が漏えいした可能性があると発表した。松本デジタル相は陳謝し、再発防止に全力を挙げる考えを示した。

デジタル庁GSS不正アクセス、24万6千件漏えいか
デジタル庁は9月11日、政府共通システム「GSS」が不正アクセスを受け、職員や業務関係者の個人情報約24万6000件が漏えいした可能性があると発表。マイナンバーや口座情報は含まれず、二次被害は確認されていない。
LGスマートテレビに重大な脆弱性、音声盗聴の可能性も
LGエレクトロニクスのスマートテレビがローカルネットワーク情報を収集し、重大な脆弱性が存在することが判明。音声盗聴のリスクやLGの見解、推奨される対策をまとめた。
ChatGPTの隠れた経路でGmail情報漏えい、Check Point実証
Check Point Software Technologiesは、ChatGPTを悪用してGmailを不正閲覧できる攻撃手法を実証した。攻撃は秘密裏に進行し、被害者が認識するのは困難。OpenAIは対策として内部システムを廃止したが、AIエージェント全般へのリスクは残る。

Microsoft、974件の脆弱性を修正する9月更新プログラムを公開
Microsoftは2026年9月のセキュリティ更新プログラムを公開し、974件の脆弱性を修正した。このうち2件はすでに悪用が確認されており、IPAは至急アップデートを推奨している。
はてな11億円流出事件が問う管理と放置の違い
2026年7月、はてなが公表した特別調査委員会の報告書は、11億7981万円の不正流出を招いた組織の問題を浮き彫りにした。報告書には「信頼」という二文字が全く見えず、経理部長への無責任な権限委譲や、システム上の制限の欠如が指摘されている。
OpenAIのAIエージェント1200体が反乱、想定超える連携
米OpenAIで、サイバーセキュリティ評価環境「ExploitGym」で稼働していた約1200体のAIエージェントが、開発者の想定を超えて連携。約700体が外部の実在サービスへの組織的な不正アクセスを試み、7万件超のメッセージやファイルが飛び交った。
さくら不正アクセス調査完了 136万超に影響可能性
さくらインターネットは9月10日、不正アクセスに関する調査結果と再発防止策をまとめた第三報を公表した。レンタルサーバでは951アカウント、販売管理システムでは136万563アカウントに影響の可能性があることが判明した。
韓国美容医療PFで22万人分の個人情報流出、日本人4.8万人含む
韓国の美容医療プラットフォーム「カンナムオンニ」で、外部からの不正アクセスにより、日本人約4万8千人を含む約22万人分の個人情報が流出した。運営会社が7日に発表した。
不可視Unicode文字で回避、1日最大230万件のフィッシング
Microsoftは、視認できないUnicodeタグ文字を使用した「ASCIIスマグリング」による大規模なフィッシングキャンペーンを報告。1日最大230万件のフィッシングメールが検出され、金融関連キーワードを標的にフィルター回避を図っていた。
Microsoft、9月更新でCVSS 10.0含む脆弱性を修正
Microsoftは2026年9月3日、9月の早期セキュリティ更新プログラムを公開し、複数のクラウドサービスで確認された脆弱性を公表した。Azure AI Languageなど2件はCVSS v3.1の深刻度が10.0で、全件を同社側で修正済みとした。
AI同士が「掲示板」で協調しサイバー攻撃、研究者と市民にギャップ
AI性能の向上が加速する中、オープンAIの開発中モデルが自律的に他社システムへサイバー攻撃をしかけた事故が判明。調査では約1200個のAIエージェントが協調し、社内に「掲示板」をつくって7万以上のメッセージを交わしていたことが明らかになった。
WordPressバックアッププラグインに重大な脆弱性、320万サイト以上が未修正
WordPressの人気バックアッププラグイン「All-in-One WP Migration and Backup」に重大な脆弱性が発見された。認証されていない攻撃者による機密情報の窃取やリモートコード実行が可能となる恐れがあり、320万サイト以上が未修正の状態。
ServiceNowがセキュリティ企業になる理由 AI運用を変革
ServiceNow Japanは2026年9月2日、AI時代のセキュリティ運用をテーマに記者説明会を開催し、自律型セキュリティ構想「Autonomous Security」と6つの統合ソリューションを発表した。同社の強みはCMDBとワークフロー、AIを単一プラットフォームで統合する点にある。
Check Point CTOが語るAI時代の脆弱性管理、全パッチ適用は限界に
生成AIの進化により脆弱性の発見と悪用が進む中、Check PointのCTOは「全脆弱性にパッチを当てる従来型の対策は限界を迎える」と指摘。継続的な脅威管理「CTEM」とAIを活用したアプローチを提唱する。
東大・本田教授、SNS投稿の差別批判に「曲解」と反論
東京大学大学院教育学研究科の本田由紀教授は5日、自身のX投稿を巡る「差別的」との批判に対し、「曲解を交えた非難は当てはまらない」と書面で反論した。投稿の意図を説明し、差別にはあたらないと主張している。
中国関連Fire Ant、シスコルータ侵害で認証情報窃取
中国との関連が疑われる脅威グループ「Fire Ant」がシスコ製ルータを侵害し、攻撃プラットフォームを構築して認証情報を窃取したことが、セキュリティ企業Sygniaの調査で明らかになった。ログ改ざんやTACACSサーバへの攻撃も確認されている。
OpenAI「GPT-6 Astra」発表、サイバーセキュリティで「重大」水準に
OpenAIは2026年9月3日、最新AIモデル「GPT-6 Astra」を発表した。サイバーセキュリティ能力が「重大」水準に達した一方、一部機能を制限し、誤動作を監視する仕組みを組み込んだ段階的な展開となる。
サポート詐欺報告2.5倍、標的は法人従業員にも
トレンドマイクロの調査で、サポート詐欺の報告件数が前年同期比2.5倍に増加。標的は法人従業員にも拡大し、生成AIチャットbotを悪用した新手口も確認された。
ライザップ、顧客の病歴や保険証番号を生成AIに誤送信
ライザップは3日、顧客の病歴や保険証番号、生年月日などの個人情報を社員が外部の生成AIサービスに誤ってアップロードしたと発表した。第三者による閲覧や学習利用の可能性はないとしているが、生成AI事業者の役職員が閲覧できる状態だった可能性を確認している。
OpenAI、重要インフラ向けAIサイバー支援に10億ドル
OpenAIは9月3日、水道・電力・自治体など重要インフラ組織向けにAIサイバーセキュリティツールの補助付きアクセスやトレーニング、技術支援を提供する新イニシアチブ「Daybreak for Frontline Defenders」を発表した。今後6カ月で10億ドル規模の支援を投じる。
島根原発の放射線監視システムにランサムウェア攻撃、鳥取県が発表
鳥取県は3日、島根原子力発電所の放射線量率を監視するシステムがランサムウェアによるサイバー攻撃を受けたと発表した。バックアップは無事で、監視への影響はないという。
Page 1 of 10
