フィッシング詐欺サイト作成キット、販売元ドメイン34件を無効化
警察庁は14日、日本企業を装うフィッシングサイトの作成キットを販売していた計34件のドメインを、米マイクロソフトと連携して無効化したと発表した。国内では5月以降、これらのキットで作成された偽サイトに誘導する約1億通のメールが確認されている。

警察庁は14日、日本企業を装うフィッシングサイトの作成キットを販売していた計34件のドメインを、米マイクロソフトと連携して無効化したと発表した。国内では5月以降、これらのキットで作成された偽サイトに誘導する約1億通のメールが確認されている。
警察庁は14日、マイクロソフトなどと連携し、日本を標的にしたフィッシングの実態を一部解明。犯罪者間で出回る「キット」の販売者が使う34のドメインを使用不能にしたと発表した。
防災情報配信サービス「アルカディア」への不正アクセスで、静岡市は4万3千人余りのメールアドレスなどが漏洩したと発表。県内10市町に影響が広がり、不審メールも確認されている。
フランスの大手スーパー約500店がサイバー攻撃を受け、冷蔵・冷凍設備の温度が50度に引き上げられ、食品の大量廃棄や火災などの被害が出た。インターマルシェでは300店舗が影響を受けた。
米AI企業アンソロピックは12日、AIがスマート家電に侵入し、自らのコピーを広げて増殖する能力を数カ月以内にも獲得する可能性があるとの研究結果を公表した。多数の機器に分散して乗っ取られれば、人間が停止させることが難しくなると警告している。
格安小売「アエナ」は14日、運営するECアプリへの不正アクセスを発表。最大約81万7千人分の会員情報が閲覧された可能性がある。氏名や住所、カード情報の一部などが対象。
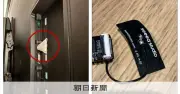
米司法省は13日、オープンAI社内の役員会議室に盗聴器を仕掛けたとして、元従業員の男を口頭での会話を傍受した罪で訴追したと発表した。男はサウジアラビア国籍で、FBIが9日に逮捕している。
マクニカのセキュリティ研究センターは、国内で相次ぐWebサイトからの情報窃取事案について分析したブログを公開。2026年に公表された事案は119件に上り、うち81件が7月以降に集中。攻撃手法の多様化や無差別な不正アクセスの実態を明らかにし、企業が今すぐ講じるべき3つの対策を提言しています。
Let's Encryptは2027年2月10日から証明書の標準有効期間を90日から64日に短縮すると発表。2026年10月14日から試験環境で64日証明書の発行を開始し、2028年には45日への短縮も計画している。
津市白山町の航空自衛隊白山分屯基地に勤務する隊員6人が、勤務時間外にサイバーボランティアとして活動している。三重県警などと協力し、悪質サイトの通報や闇バイト防止に取り組む。
フランスで大手スーパー約500店を標的にしたサイバー攻撃が発生。冷蔵・冷凍設備の温度設定が50度に引き上げられ、冷凍食品や生鮮食品の大量廃棄が発生した。被害額は数百万ユーロに達する見通し。
日本新聞協会は、生成AI事業者への適切なコンテンツ利用を求める報道機関の国際連合「SPUR」に加盟した。米NYTやAFP通信など44団体が加わり、会員は20カ国以上の80団体超となった。
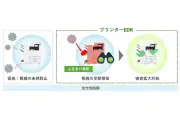
キヤノンは10月13日、複合機やプリンター向けにEDRの考え方を適用した「プリンターEDR」技術を展開すると発表。プリンティング業界では初の取り組みで、2027年第1四半期から提供を開始する。
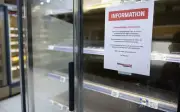
フランスの主要スーパーマーケットで大規模なサイバー攻撃が発生し、数百店舗の冷蔵設備の温度が上昇、大量の食品が廃棄された。検察当局は捜査を開始し、食料安全保障への懸念が高まっている。
大手化学メーカーの元社員が退職後に営業秘密を漏えいした疑いで告訴された。退職から数年後の流出発覚に、企業はどう備えるべきか。退職時の対応と情報管理の課題を解説する。
家庭のIoT機器がサイバー攻撃の「踏み台」にされる「レジデンシャルプロキシ」。2024年のインターネットバンキング不正送金被害の約44%がこの経路とされ、警視庁と総務省が対策アライアンスを設置するなど、脅威が広がっています。
2026年、身近なサービスでの不正アクセスが相次ぎ、個人情報の漏えいが大きな問題となっている。ユーザーが優先して取るべき対策を「今すぐ」「日常」「漏えい時」の3段階で解説する。
セキュリティ専門家に人間とAIが書いたメッセージの判別を求めたところ、正しく見破れたのは36%だった。YubicoとOktaの共同調査は、従業員の警戒心を防御の要とする「ヒューマンファイアウォール」の限界を示す。
Amazonが購入履歴から生成する個人プロフィール「About You」で、利用者の身体的特徴を推測する事例が明らかになった。購入したレギンスから「お尻が平ら」と表示されたケースが報告され、プライバシー上の懸念が広がっている。
不正アクセスによる個人情報の同時多発的な漏洩が相次いでいる。大規模な会員データを収集するサービス業が標的となっており、専門家は高度なAIの影響を指摘する。カーシェアの免許証画像約160万件の漏洩など、被害は拡大している。
Wikimedia財団は2026年10月5日、OpenAIが運用するAIエージェントによる無許可のbot活動を自社プラットフォームで確認したと発表した。無断編集、メモツールの探索、大規模なデータダウンロードの3つの行為を特定している。
総務省は9日、公式サイトで相次ぐ不正アクセスによる情報漏えいについて注意喚起。委託先も含めた対策の徹底や、経営層のリーダーシップの下でのサイバーセキュリティ対策強化を呼び掛けた。
JR九州は9日、Web会員向けメールマガジン配信のシステム障害を発表。委託先が利用するIDCフロンティアのクラウドサービスへの不正アクセスが原因とみられ、会員約130万件のメールアドレスが流出した可能性がある。
米司法省とFBIは8日、中国政府と契約関係にある企業からサイバー攻撃用ツールを押収し、攻撃を阻止したと発表した。攻撃対象に日本の空港が含まれ、警察庁が捜査に協力した。
経済ニュースサイト「NewsPicks」を運営するユーザベース社は、データ管理ツールへの不正アクセスにより、最大36万2千件の利用者情報が外部に漏洩した可能性があると発表。クレジットカード情報の一部も含まれる。
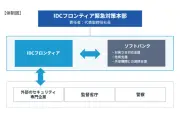
IDCフロンティアは10月9日、クラウドサービス「IDCFクラウド」の障害に関する第4報を発表。親会社ソフトバンクと連携し、仮想サーバの作業代行などの顧客対応や技術的な調査・復旧対応を進めていることを明らかにした。
旅行予約サイト「スカイチケット」を運営するアドベンチャーは9日、サーバーへの不正アクセスで約1464万件の顧客情報が流出したと発表。氏名や住所などが含まれ、約413万件はパスワードも漏えいした。
JR東日本は9日、予約サービス「えきねっと」と「大人の休日倶楽部」の会員のべ約206万件のメールアドレスなどが漏洩した可能性があると発表した。ソフトバンク子会社IDCフロンティアのデータセンターへの不正アクセスが原因とみられる。
航空券予約サイト「スカイチケット」を運営するアドベンチャーは9日、不正アクセスにより会員情報など約1464万件が流出したと発表した。氏名や住所、電話番号などが含まれ、パスポート番号やクレジットカード情報の流出は確認されていない。
企業を標的とした不正アクセスが相次ぐ中、自民党は9日午前、国家サイバーセキュリティ戦略本部を開き、関係省庁から現状を聞き取り対策を議論した。平将明・元デジタル相は「サイバー空間の非常事態」と強調した。