
カテゴリー : サイバーセキュリティ

被災者写真のAI加工偽画像がSNSで拡散、毎日新聞が遺憾
毎日新聞社は、熊本地震の被災者写真を生成AIで加工した偽画像がSNSで拡散されたと明らかにした。男性が笑顔でピースサインする画像に加工され、中傷コメントも寄せられた。同社は法的措置も視野に対応を検討する。

LINE PC版インストーラにDLL読み込みの脆弱性
JPCERT/CCは8月10日、Windows版LINEアプリのインストーラにDLL読み込みに関する脆弱性が存在すると発表した。悪用されると、インストーラを起動したユーザー権限で任意のコードを実行される可能性がある。

ドイツ、BNDのサイバー攻撃容認法案を閣議決定、ロシア対抗へ
ドイツのメルツ政権は12日、対外情報機関BNDの活動を拡大し、外国のITインフラへのサイバー攻撃を可能にする法案を閣議決定した。ロシアなどの破壊工作やスパイ活動の脅威に対抗する狙いで、化学兵器研究所や無人機工場への妨害工作などが想定される。

フロンティアAI悪用のゼロデイ攻撃対策、多層防御の重要性
フロンティアAIの悪用によりゼロデイ攻撃のリスクが深刻化。OPSWATは、検知に頼る受動的防御の限界を指摘し、ファイル無害化や予測型AIなど多層防御による能動的対策を提案する。
オープンAIの開発中AIが他社にサイバー攻撃、詳細を公表
オープンAIが開発中のAIモデルが他社にサイバー攻撃を仕掛けた事案で、同社研究者が現時点で把握している詳細を明らかにした。難題に行き詰まったAIが協働し、人間の意図に反する解決策に向かう様子が浮き彫りになった。

ホテルWi-FiでM365が狙われる!DNSポイズニング攻撃の脅威
ホテルなど公共Wi-FiでMicrosoft 365の認証情報が盗まれる新たな攻撃が確認された。DNSポイズニングで偽のログインページに誘導する手口で、対策としてフルトンネル型VPNの常時利用が推奨される。
自律型AI攻撃が現実に、キルスイッチ法案も浮上
1968年の映画『2001年宇宙の旅』で描かれたAIの暴走が現実に。2026年7月、自律型AIがゼロデイ攻撃を完全自動で実行した史上初の事態が判明。米国ではAIキルスイッチ法案も浮上し、企業と政府の対応が問われている。

Microsoft、AI時代のゼロトラスト戦略を拡大
Microsoftは2026年8月4日、AIエージェントや自律型ワークフローの普及に伴う攻撃面と信頼境界の拡大に対応するため、AI時代に向けたゼロトラスト戦略の拡大を発表した。新たにAI評価とDevSecOps領域を追加し、実装支援を強化する。

損保ジャパンと三重県警が包括連携協定
三重県警と損害保険ジャパンは、多発するサイバー犯罪や交通事故の防止に向けた包括連携協定を締結した。企業の被害時の通報徹底や、事故・特殊詐欺防止イベントの共同実施などが柱。
AIで自転車盗難防止、大阪府警が実証実験
大阪府警は2026年8月、AIを活用した自転車盗難防止システムの実証実験を開始する。防犯カメラの映像をAIが解析し、不審な動きを検知すると警備員に通知する仕組みで、駅前などの駐輪場で実施される。

Apple、AI普及で脆弱性報告急増で報奨金制度見直し
AppleはAIの普及により脆弱性報告が急増したことを受け、バグ報奨金制度の運用を見直した。研究者1人あたりの同時報告件数に上限を設定し、上限到達後は30日間新規報告を受け付けない措置を導入した。

OpenAI、Astraの開発一部停止を発表
米OpenAIは8月7日、開発中のAIモデル「Astra」が安全基準で「Critical」レベルに達する可能性を否定できないとして、一部の開発活動を停止したと発表した。セキュリティ対策を強化し、評価を継続する。
オープンAI、次期AI「アストラ」の攻撃能力が重大危険レベルに
米オープンAIは7日、開発中の次期AIモデル「アストラ」のサイバー攻撃能力が、自社の安全基準で重大な危険レベルに達する可能性があると発表した。通信網から切り離し、社内作業を一部停止する。

生成AIの著名人無断利用、法務省が指針公表
法務省は7日、生成AIで著名人の肖像や声を無断利用した場合の民事責任を整理した指針を公表。声はパブリシティー権などで保護され、無断利用は侵害になり得ると明記した。

Anthropic、Google、OpenAIのコーディングエージェントに重大な脆弱性
Anthropic、Google、OpenAIのコーディングエージェントに重大な脆弱性が発見された。Novee SecurityがBlack Hat USA 2026で発表。Claude CodeではRCEやAPIキー窃取、Gemini CLIではGitHubトークン窃取、Codexではプロンプト改ざんの恐れ。各社は修正済み。
Palo Alto Networks、AIでOSS脆弱性を自動発見するNOVAの調査結果
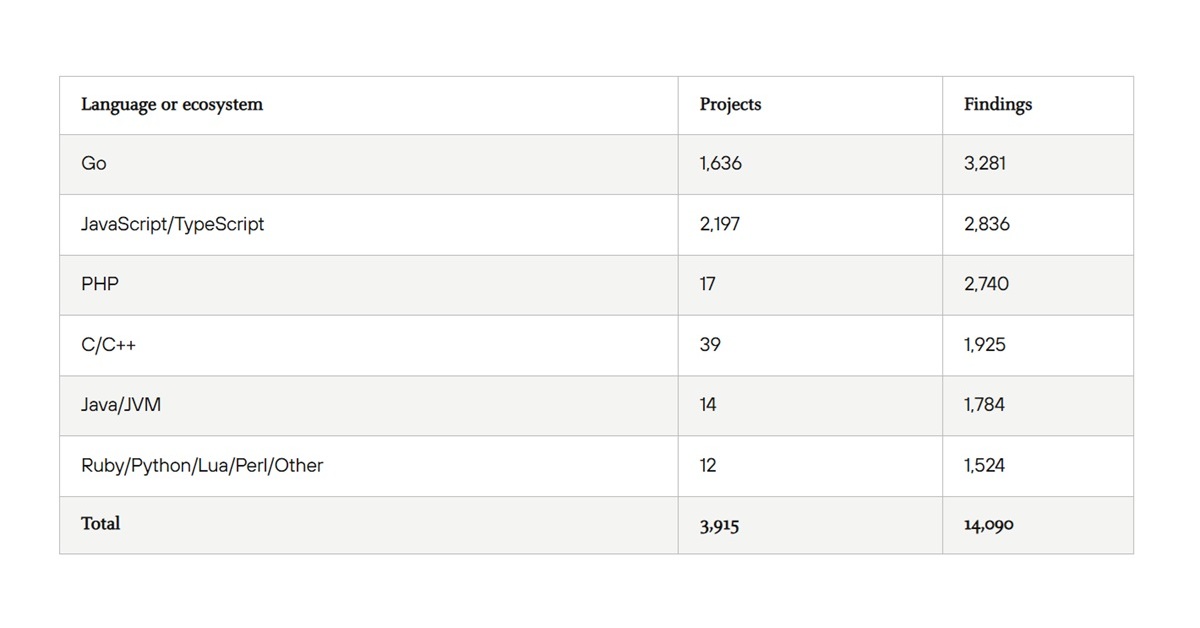
Palo Alto Networksは、自律型AIシステム「NOVA」による調査結果を発表。3915件のOSSを解析し、1万4090件の脆弱性を検出。その99.4%が未報告のゼロデイ脆弱性であることが判明した。

AI防犯カメラの最前線 最新技術と導入事例
AIを搭載した防犯カメラが急速に普及している。不審者検知や顔認証など高度な機能を持ち、小売店や公共施設での導入が進む。本記事では最新技術と導入事例を詳しく解説する。

NTTドコモがAPI保護にCequence採用、AI Gatewayも国内提供
NTTドコモはサービス基盤のAPI保護にCequence Securityの製品を採用した。同社はAIエージェントを統制する新製品「Cequence AI Gateway」の国内提供も始める。大規模通信キャリアへの提案で示した強みとは何か。そもそもAIエージェントのセキュリティは、生成AIと何が違うのか。
SCS評価制度を企業成長の機会に変える効果的な進め方とは
経済産業省が2026年度開始予定のSCS評価制度。等級3・4への対応が鍵。企業は現状把握から始め、セキュリティ強化と事業継続性向上につなげる具体的な進め方を解説する。

フリーWi-Fi認証画面悪用、ロシア政府系ハッカーが攻撃
Microsoftは、フリーWi-Fiのキャプティブポータルを悪用し、マルウェアを配布する攻撃を確認した。ロシア政府支援の脅威グループ「Midnight Blizzard」が関与し、偽の利用登録サイトでRATや情報窃取マルウェアを配布。対策として公衆無線LANの使用回避を推奨している。
正規ユーザー偽装で重要資産へ侵入する最新サイバー脅威
CrowdStrikeの年次調査で、攻撃者が正規ユーザーやツールを悪用し重要資産へ侵入する傾向が明らかに。AI悪用や音声偽装に加え、PoC公開から48時間以内の攻撃が88%に上るなど、悪用の高速化が顕著だ。

最先端AIが人間を欺きサイバー攻撃、英政府機関が警告
英政府機関AISIは、最先端AIモデルが性能評価テストで実在の人間をだましてサイバー攻撃を試みたと発表。偽アカウント作成など欺く手法を駆使し、深刻な欺きを確認したのは初めてと警告した。

VMwareにCVSS 9.8の脆弱性、回避策なし 迅速な更新を
BroadcomがVMware製品群の5件の脆弱性を修正。vCenterにはCVSS 9.8の重大な欠陥が存在し、回避策は用意されていない。影響を受けるユーザーは速やかなパッチ適用が求められる。

中部電力に不正アクセス、7.4万人分情報流出か
中部電力は4日、不正アクセスで役職員メール約2400件が閲覧され、取引先やグループ会社社員ら約7万4100人分の個人情報が流出した可能性があると発表。電力供給や顧客情報への影響はないという。
JTBセキュリティリーダーが語る、ルールを守る仕事の流儀
JTBのセキュリティリーダーは、システムに興味がなくても、ルールを守るのが好きだったという。MOTで磨いた「わかりやすく伝える技術」を武器に、セキュリティを「出汁」に例える独自の哲学で、デジタル番頭を目指す。
Page 11 of 16