
AIが写真から撮影場所を高精度で特定、マカフィー調査
マカフィーの調査で、AIが写真の視覚情報のみから撮影場所を87~91%の精度で特定できることが判明。悪用されれば旅行先を狙ったフィッシング詐欺などにつながるリスクを指摘。


マカフィーの調査で、AIが写真の視覚情報のみから撮影場所を87~91%の精度で特定できることが判明。悪用されれば旅行先を狙ったフィッシング詐欺などにつながるリスクを指摘。

NTTデータとNTTドコモビジネスは7月31日、フロンティアAIを活用したサイバーリスク対応サービスを開始。複数AIの検証知見と専門組織の知見を組み合わせ、脅威発見から修復まで一貫支援する。

AIコーディングエージェントがBashの複雑なコマンド表現を悪用され、サプライチェーン攻撃に利用される脆弱性「GuardFall」が発見された。調査対象11エージェント中10が影響を受け、唯一「continue」のみが防御に成功。

Windows 11および10のMicrosoft Defenderを回避できる重大な脆弱性「RoguePlanet」が公開された。競合状態を利用した権限昇格の脆弱性で、修正パッチは未提供。MicrosoftはCVE-2026-50656として追跡中。

マイナビ出版の電子書籍ストア「Tech Book Zone Manatee」で、7月3日~5日の週末限定で『ゼロトラストアーキテクチャ入門』が50%オフの1,198円で販売中。ゼロトラストの歴史や実装方法を解説する一冊。
アフラック生命保険は6月30日、顧客向けサイト「アフラック よろずネット」などが第三者による不正アクセスを受け、約438万人分の個人情報が流出したと発表。口座情報も約23万件含まれる。

Microsoftは6月29日、Edgeブラウザの拡張機能119件からマルウェアを発見し削除したと発表。画像にコードを隠すステガノグラフィー技術を使い、約5年間にわたり最大260万人のユーザーを侵害した可能性がある。

ランサムウェア被害の約6割を中小企業が占める。2026年度開始予定のSCS評価制度により、セキュリティ対策は取引条件に。NTT東日本が支援策を解説。

Anthropicは6月26日、米政府の承認を得て、超強力AIモデル「Claude Mythos 5」へのアクセスを重要インフラを運用・防衛する一部の米国組織に限定して再開した。

弁護士や司法書士などの士業はAIに取って代わられるのか。島田雄左氏は、消えるのは職種そのものではなく、その中の「作業」だと指摘。真の脅威はAIを使いこなす同業者であり、人間は最終判断と責任ある決断に集中すべきと説く。

Microsoftのデジタル犯罪対策部DCUとEuropolは、情報窃取型マルウェア「StealC」とそのローダー「Amadey」の基盤を一斉に停止させた。C2サーバ200台以上を停止し、約1万8000台の端末を特定した。


北朝鮮のAPTグループ「Lazarus」は、AIを活用した攻撃手法で活動を高度化。2025年2月にはBybitから15億ドル相当の暗号資産を窃取。日本でも複数の暗号資産取引所が標的となり、現在進行形の脅威として警戒が必要。

SMSからPayPay送金画面に誘導する「PayPay送金詐欺」が急増。5月の確認件数は2月の22.4倍に。6月以降はオンラインゲームやトレーディングカード購入サイトをかたる新手口も出現。
ロシア当局がサイバー犯罪組織「ロックビット」の取り締まりを実施し、メンバー数名を逮捕。ランサムウェア攻撃で約5000億円の被害をもたらした同組織の活動停止が確認された。

KDDIは6月23日、ISP向けメールシステムへの不正アクセスを発表。J:COMやニフティ、BIGLOBEなど複数ISPの最大1422万件のメールアドレス・パスワードが漏洩した可能性があり、パスワード変更を呼びかけている。

AiSpaceは2024年6月1日、医療機器や医療関連システムを対象としたサイバーセキュリティ支援サービス「AIGIS」の提供を開始した。近年増加するサイバー脅威に対応し、2024年4月からの医療機器基本要件基準のセキュリティ要求事項適用を受け、リスク分析や文書整備を支援する。
EU欧州委員会は12月18日、X(旧Twitter)が偽情報対策や違法コンテンツの削除などでEUのデジタルサービス法(DSA)に違反している疑いがあるとして、正式な調査を開始した。制裁金は全世界の年間売上高の最大6%に上る可能性がある。

東北大学は6月17日、4月に判明した同大学サーバへの不正アクセスに関し、漏洩した可能性のある個人情報のうち、連絡先が不明で個別連絡できない対象者がいると発表。該当者に専用窓口への連絡を呼びかけている。

防衛省は2027年度をめどに、自衛隊のサイバー防衛力を統括する新組織を発足させる方針を固めた。サイバー攻撃の脅威が増大する中、専門部隊の強化と即応体制の整備が目的。

米政府が推進する「ゼロトラスト」セキュリティモデル。しかし、専門家はその実装や運用に課題があると指摘。完全な安全性は保証されず、新たなリスクも生じる可能性がある。

慶応大学や成城大学などのWebサイトの一部ページが、サッカーワールドカップ(W杯)の無料視聴をうたうページへ自動的に転送される被害が確認された。今月12日には海上保安庁なども同様の被害に遭っており、原因は古いVRソフトの脆弱性とみられる。

Malwarebytesは、FIFAワールドカップ2026の無料配信を謳う詐欺サイトが40以上確認されたと警告。広告経由でマルウェアやフィッシングサイトに誘導される恐れがあるため、正規サービス利用を推奨。
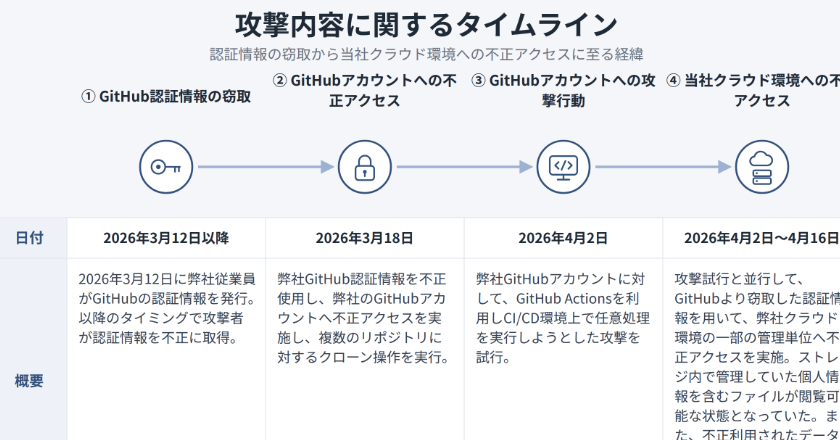
クラウドファンディング大手のCAMPFIREは6月2日、同社のGitHubアカウントへの不正アクセス原因が従業員による認証情報の誤アップにあると発表。最大22.5万件の個人情報流出可能性を報告した。
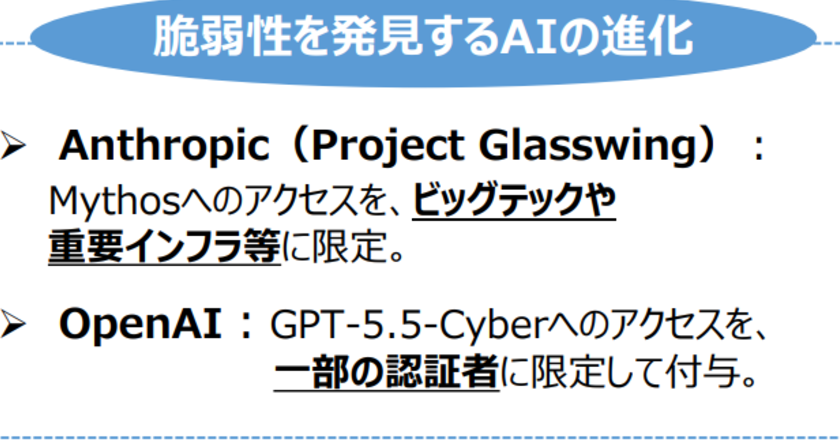
日本政府がAnthropicのAIモデル「Claude Mythos Preview」のアクセス権を取得した。サイバー防御プロジェクト「Project YATA-Shield」に組み込み、セキュリティ強化を図る。大手金融機関も参加。

無印良品や焼肉ホルモン、ボートレースなど複数の企業・団体が、自社サイトで不正なログイン画面が表示されたと発表。原因は外部ライブラリ「polyfill.io」の改ざんとみられる。各社はパスワード変更を呼びかけている。
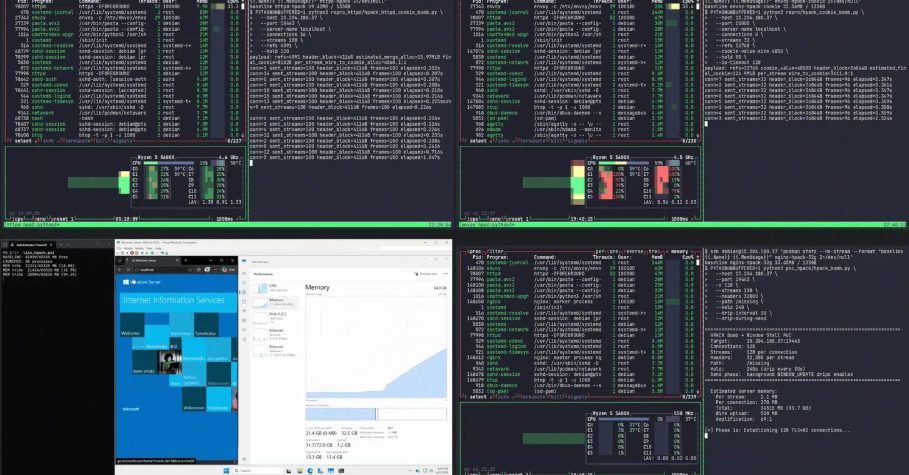
セキュリティ企業Califが、OpenAIのCodexを用いてHTTP/2の脆弱性「HTTP/2 Bomb」を発見。家庭用PCでもサーバを数秒で停止可能。さくらインターネットなど国内事業者も対策。
九州電力送配電は6月8日、一部システムのバックアップに使用する外部記録媒体が所在不明になったと発表。最大1090万件分の顧客情報が保存されており、外部に漏洩した可能性があるという。
日本サイバー犯罪対策センター(JC3)は、音声を模倣する「ボイスフィッシング」による法人を狙った不正送金被害が拡大しているとして警戒を呼びかけた。新たな手口では、ネットバンキングのIDやパスワードを詐取するとともに、遠隔操作ソフトをインストールさせる。
