Microsoftは2026年9月23日(現地時間)、「Microsoft Defender」で「Integrated Security Operations Center(ISOC)」のプレビュー提供を開始した。ISOCは、SIEM(セキュリティ情報・イベント管理)とXDR(拡張検出・応答)、脅威インテリジェンス、自動化機能、そしてAIエージェントをDefenderポータルに集約した統合基盤だ。セキュリティ担当者とAIエージェントが、同じシグナルや文脈、ワークフローを共有して運用できる環境を提供する。
攻撃側のAI活用に対応するための統合基盤
攻撃側がAIエージェントを活用し、従来は複数人を要した攻撃手法を単独で実行可能になりつつある現状を受け、防御側も保護機能と運用機能を別々に扱う従来の構成からの転換を図る。プレビュー参加の対象ライセンスと利用要件についても詳述する。
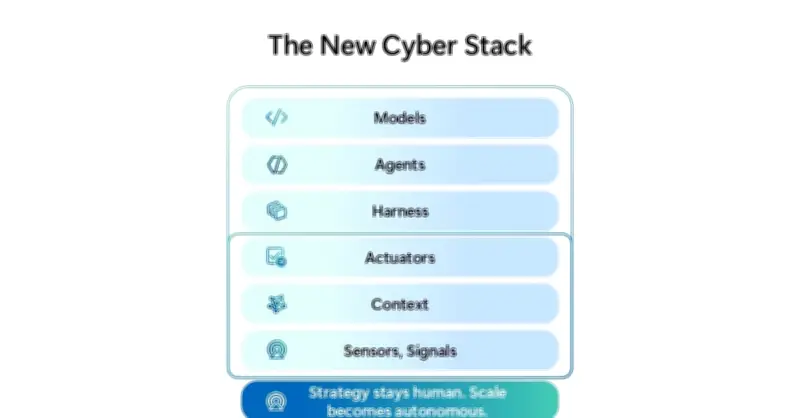
Microsoftは2026年7月、エンドツーエンドのサイバースタックと「Project Perception」を発表した。防御側がマシンスピードで認識、推論、対処できるよう、モデルや実行基盤、専用エージェントを組み合わせた構想を掲げている。ISOCは、環境を把握するためのシグナル・センサー、シグナルを理解へと導く文脈、判断を保護措置へ反映させる制御機能を一体化したものだ。エージェントが継続的な処理の速度と規模をカバーし、人間は優先順位の設定や判断、達成目標の定義に専念する体制を提供する。
統合保護ループと「Attack Disruption」
ISOCでシグナル、文脈、制御が一体として機能することによって生まれるのが、学習結果を被害前の防御強化へ連続的に還元する「統合保護ループ」だ。その実例が、Defenderの「Attack Disruption」である。豊富なテレメトリーと制御を使い、攻撃の進行中に検知、予測、適応を実施する。進行中の脅威を遮断し、攻撃者が次に移る先も予測する。流出状況から得た知見で保護をほぼリアルタイムに強化し、脅威インテリジェンスによって、最も重要な脅威に焦点を絞る。
ISOCは、調査やハンティング、自動化、インシデント管理、脅威把握、対処に必要な機能を標準で集約する。担当者が複数ツール間を移動してシグナルや文脈を組み立て直す負担を減らし、ツールの境界ではなく、達成したいセキュリティ成果を軸に業務を組み立てられるようにする。自律性が高まれば、統合保護ループが継続的な検知と防御をより多く担い、エージェントは同じ文脈と制御を使って調査、推論、対処を支援する。
プレビュー参加の対象ライセンスと利用要件
プレビューの現段階では、ISOCは「Microsoft Defender Suite」「Microsoft 365 E5」「Microsoft 365 E7」の対象顧客で、アクティブな「Microsoft Sentinel」ワークスペースを持たない組織が利用できる。既存のSentinelワークスペースが稼働中の組織について、Microsoftは現段階では既存のSentinel環境を継続利用するよう求めており、ISOCプレビューへの参加だけを目的に本番ワークスペースを切断しないよう注意を促している。
プレビューの現段階では、対象顧客にDefenderデータの30日間の保持が含まれる。可用性をさらに広げる場合には、500を超えるデータコネクターを利用してMicrosoft製品や他社製品のデータを取り込むことが可能だ。ただし、データ取り込み量に応じて追加料金が発生する場合がある。なお、ISOCワークスペースを作成し、ワークスペース依存の機能を利用するには、適切な権限を持つAzureサブスクリプションが必須となる。
標準機能としてケース管理やワークブック、自然言語によるプレイブック生成を利用できる。追加のデータ取り込み、UEBA、Content hubコネクター、リポジトリ(CI/CD)、脅威インテリジェンスなどが必要な場合はISOCワークスペースを追加する。Microsoftは、人とエージェントが同じ環境を認識し、推論し、対処する統合基盤としてISOCを位置付け、AIを使う攻撃者の速度と規模に防御側が対応できる運用モデルを示した。