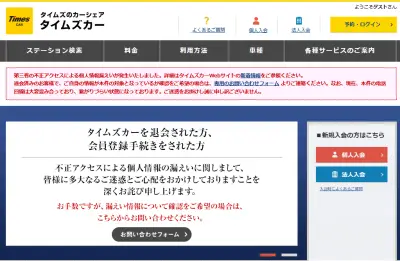
タイムズモビリティは2026年9月25日、運営するカーシェアリングサービス「タイムズカー」のWebシステムへの不正アクセスを公表した。不正アクセスを検知したのは同日午前9時7分で、調査の結果、第三者がシステムにアクセスした形跡を確認したという。
初報で伝えた内容とは
第1報の時点では、約660万件という流出規模は公表されていなかった。同社が伝えたのは、会員の個人情報が外部に流出した可能性があるという事実と、対象として現役会員だけでなく退会済みの会員も挙げ、流出した可能性のある情報として氏名、住所、生年月日、電話番号、メールアドレス、暗証情報、本人確認書類などを示したものだった。
一方、当時の調査では、情報が不特定多数に公開された事実や、不正利用された事実は確認されていないとも説明している。さらに、会員に対しては、同社を装った不審なメールやSMS、電話への注意を呼びかけ、サービスは通常どおり利用できること、外部専門機関と調査を進めていること、24時間対応の問い合わせ窓口も案内した。
第2報で約660万件の流出が判明
つまり第1報は、被害の全容を説明するものではなかった。不正アクセスを確認したこと、流出の可能性があること、想定される情報の種類、利用者が注意すべきこと、問い合わせ先を、判明している範囲で伝えるものだった。
その3日後の9月28日、第2報では、不正アクセスを受けたシステムに保存されていた一部の会員情報が、第三者に取得されたことを確認したと発表。流出したアカウント数を約660万件とした。
「約660万件」と「約160万件」の意味
ここでいう660万件は、660万人の被害者が確認されたという意味ではない。公表上の単位は「アカウント数」である。対象には、退会済みの人や入会手続きを完了していない人、法人向けサービスの会員なども含まれている。
さらに翌29日の第3報では、運転免許証画像などの本人確認書類の流出が確認されたアカウント数を約160万件と公表し、該当する会員への個別メールによる案内を開始した。「約660万件」と「約160万件」。同じ言葉でも、何を数えているのかによって数字の意味は異なる。企業はその単位と対象範囲を正確に説明する必要がある。