企業・団体がサイバー攻撃を受け、個人情報が大量に漏えいする被害が急増している。会員のポイント情報が不正に交換される「二次被害」も確認されている。背景にはAI(人工知能)の悪用があるとみられ、専門家からは政府主導の対策を求める声も上がっている。
タイムズカーで約660万件漏えい、免許証画像も
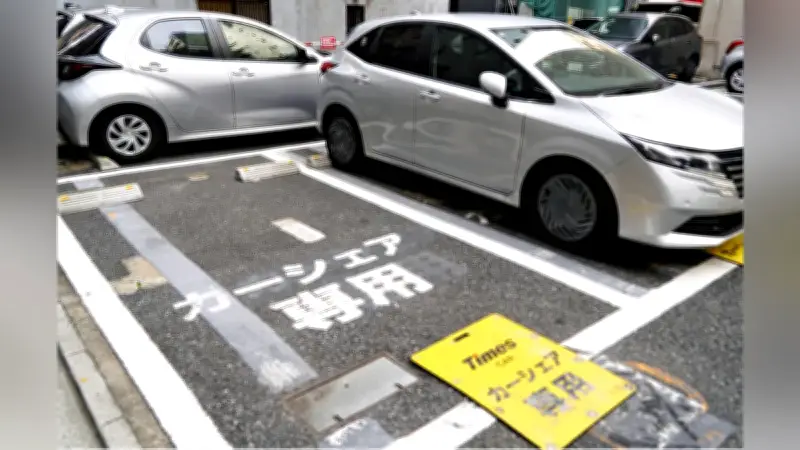
カーシェアリングサービス「タイムズカー」では9月28日、現会員や退会済み会員のアカウント計約660万件の情報漏えいが判明。うち約160万件には運転免許証などの本人確認書類(画像)も含まれていた。
東京都内の会社員女性(42)は「どこに自分の情報が流れたのかも分からず、なりすましなどへの悪用が心配だ」と不安を打ち明ける。今月1日に運営会社から情報漏えいの連絡を受け、3日には通販関連会社からもクレジットカード情報の漏えいを知らせるメールが届いたという。「ネットを一切利用しない生活は難しい。企業は対策を徹底してほしい」と訴える。
6日もミスターマックスやシチズン時計で漏えい判明
不正アクセスによる個人情報漏えいの事案は6日も相次いだ。ディスカウント店のミスターマックス・ホールディングス(福岡市)は、最大173万人の会員情報が流出したと発表。シチズン時計(東京)は、問い合わせフォームの委託先企業への不正アクセスで、約10万人の個人情報が漏れた可能性があると明らかにした。
AI悪用で攻撃が短期化、専門家は政府主導の対策求める
被害急増の要因として考えられるのがAIだ。横浜国立大の吉岡克成教授(サイバーセキュリティー)は、AIを悪用して短時間で広範囲に攻撃を行えるようになったと指摘。システムの脆弱性が発見・公表されてから実際に攻撃が確認されるまで、2024年は141日かかっていたが、26年8月末時点で35日に短縮しており、「企業はより迅速な対応が求められる」と話す。
セキュリティー会社「ラック」(東京)の倉持浩明・上席執行役員は「サイバー攻撃を完全に防ぐことは難しい」とした上で、企業に求められる対策として、サービス退会者や契約終了者の情報を早期削除するなどデータの最小化、漏えい発生時の被害範囲を委託先を含めて確認、外部公開しているサービスなどの継続的な点検を挙げる。
サイバーセキュリティー事業を手がける「マクニカ」(横浜市)の瀬治山豊氏は「攻撃側で手口をまねたケースが増える可能性もある。中小企業も含めた対応策の整備を政府主導で一刻も早く進めるべきだ」と訴える。
被害者はパスワード変更を、ポイント不正交換も
個人情報が漏えいした被害者は、今後さらなる被害に警戒する必要がある。神戸大の森井昌克名誉教授(サイバーセキュリティー)は、「漏えいが報告されていないサービスで、被害があったものと同じパスワードを使い回していれば、直ちに変更することが重要だ。顔や指紋を使った多要素認証も活用してほしい」と警鐘を鳴らす。
今後は、流出した情報を使った巧妙なフィッシングメールが届く恐れもある。森井氏は「メールに書かれた連絡先やURLは利用せず、公式サイトやアプリを必ず確認することを徹底してほしい。クレジットカードなどの不正な取引がないか、チェックも必要だ」と呼びかける。
漏えいした情報が悪用される「二次被害」も起きている。調査会社GMOリサーチ&AI(東京)は5日、アンケートサイトに不正アクセスがあり、最大94万8498人分の会員情報が外部へ漏えいしたと発表。一部会員の611件、286万9500円分のポイントがネット通販「アマゾン」のギフトコードに不正に交換される被害も確認され、全額を補填する方針という。