不正アクセスによる個人情報の同時多発的な漏洩が相次いでいる。特に被害が目立つのは、大規模に会員を抱えるサービス業だ。大量のデータを収集して顧客を囲い込む戦略は消費者向けビジネスの定石とされるが、人工知能(AI)の進化でサイバー攻撃の標的になっている。
相次ぐ情報漏洩の被害
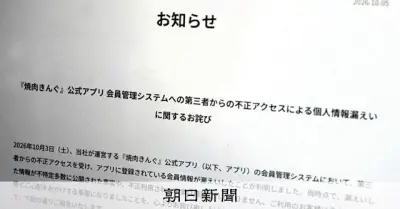
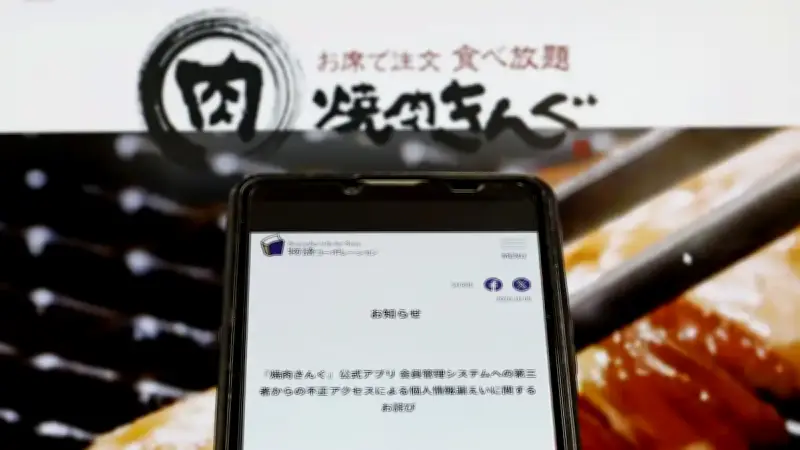
カーシェアリングサービス「タイムズカー」は9月下旬、運転免許証の画像約160万件の漏洩を発表した。その後も「セイコーマート」、「焼肉きんぐ」、「MrMax」などで情報漏洩が明らかになり、枚挙にいとまがない。
連日のように起きている背景は判然としないが、複数の専門家は「高度なAIの影響が考えられる」と指摘する。AIは疲れを知らず、次々と攻撃を繰り出せる。身代金要求型コンピューターウイルス「ランサムウエア」の侵入口となるシステムの穴を探すことにもAIが使われる。
AIを悪用した攻撃の痕跡
米セキュリティー企業ガンビット・セキュリティーは9月、ハッカーがAIを悪用してインターネット通販事業者を攻撃した痕跡を見つけたと公表した。7月に始まった攻撃は、9月10日からの6日間で100回以上に及ぶなど断続的に行われ、「2社から60万件以上のクレジットカード情報が漏れた」という。
昨年9月に事業活動がまひ状態に追い込まれたアサヒグループホールディングスのケースでは、ランサムウエア攻撃でシステム障害が発生した9日後に「Qilin」と名乗るハッカー集団が犯行声明を出したことが判明している。
不明な攻撃者と目的
タイムズカーなど最近のケースでは、現時点で誰が何の目的で攻撃したのか明らかになっておらず、不気味だ。