企業などへの不正アクセスによる個人情報の大量漏えいが相次ぐ中、流出した情報を悪用したとみられる詐欺メッセージが確認されている。宿泊施設の予約者には、予約確認を装い、クレジットカード情報を入力させる不審なメッセージが送られており、注意が呼びかけられている。
予約確認装いカード情報を要求
兵庫県尼崎市の会社員男性(35)の通信アプリに、英文メッセージが届いたのは9月27日。2週間前に旅行サイトで予約した佐賀県内の宿泊施設名で、予約の確定を求める内容だった。
自身の名前や利用日などが正しく記載されていたため、男性は施設からのメッセージと信じ、文中のリンク先でクレジットカード番号を入力した。だが、決済画面でエラーが表示され、別のカード番号でも同じだった。
不審に思い予約サイトを確認すると、カード情報を盗み取る詐欺メッセージへの注意が呼びかけられていた。男性はすぐに2枚のカードの利用を停止し、金銭被害はなかったが、「怪しいとは全く思わず、まんまと乗せられてしまった」と反省する。
最大約445万人分の予約情報が流出
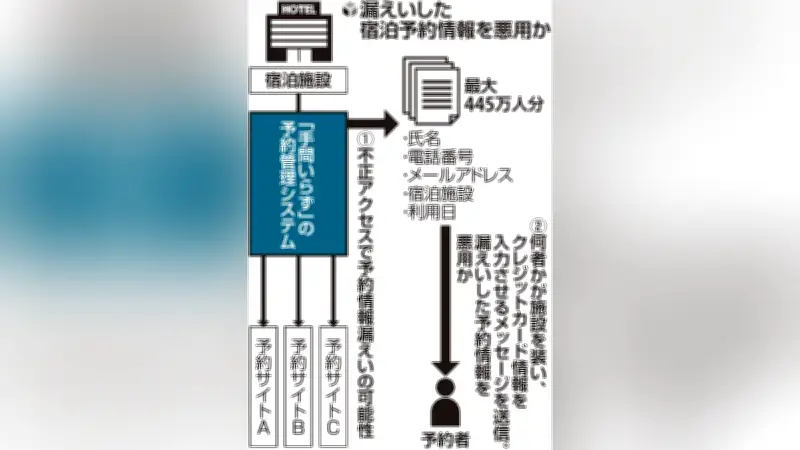
ホテルや旅館向けに予約管理システムを提供する「手間いらず」(東京)や、同システムを利用する宿泊施設によると、同様のメッセージは各地の宿泊施設の予約者に送られている。
同社には9月21日以降、複数の利用施設から「予約者に不審なメッセージが送られている」との連絡があり、同システムを調べたところ、不正アクセスを受けたことが発覚。9月28日に発表した。予約者の氏名、電話番号、メールアドレス、宿泊施設名、利用日など、最大約445万人分の予約情報が流出した可能性がある。
同社は漏えいに関連して、予約確認や事前チェックインを理由に外部サイトへのアクセスを求めたり、予約の維持のために支払いを求めたりする不審なメッセージが確認されているとし、記載のURLを開かないことや、個人情報・クレジットカード情報を入力しないよう呼びかけている。
自治体の防災メール悪用の可能性も
自治体の防災メールなどの登録者情報を悪用した可能性のある不審なメールも送られている。神奈川県横須賀市には10月13日以降、市の防災メールなどに登録した市民から「市から怪しいメールが来ている」との問い合わせが相次いでいる。
防災メールのアドレスと同じドメインだが、クレジットカード会社をかたり、利用内容の確認を求める内容で、12日以前はなかったという。同市の防災メールは、11日に不正アクセスを受けた「アルカディア」(大阪府)の配信システムを利用しており、登録者情報が悪用された可能性がある。
セキュリティー大手「日本プルーフポイント」の増田幸美氏は「流出した情報をもとにターゲットを絞った詐欺メッセージが増えているとみられ、警戒を強めてほしい」と呼びかけている。