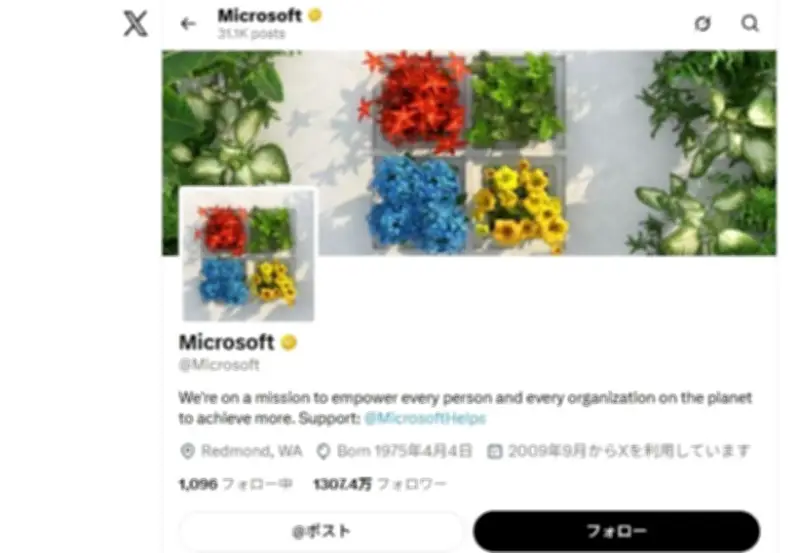
2026年10月1日(米国時間)、マイクロソフトの公式Xアカウント「@Microsoft」が不正アクセスを受け、暗号資産トークン「Clippy」を宣伝する詐欺に悪用された。この件はThe Vergeの記事で明らかになり、Bleeping Computerが報じた。
攻撃の手口と影響
攻撃者は、侵害したアカウントを使って悪意のあるXアカウント「@clippymsftcto」をフォローさせ、暗号資産トークン「Clippy」を宣伝した。マイクロソフトのXアカウントは1300万人超のフォロワーを擁しており、攻撃者はこの影響力を利用してトークンの価格をつり上げ、売却して利益を得ようとした可能性がある。
@clippymsftctoはすでに停止されたが、侵害されたアカウントからの投稿をリポストした「@ClippyMSFT」は依然として暗号資産を宣伝し、「$MSFTと直接ペアリングされた流動性プールを持っている」と主張している。
偽の謝罪投稿とマイクロソフトの対応
侵害されたアカウントからは謝罪を装った投稿も行われたが、これは偽の投稿とされ、マイクロソフトによって即座に削除された。マイクロソフトの広報担当者はBleeping Computerに対し、Xアカウントへの不正アクセスを確認し、調査を開始したことを明らかにした。
認証済み組織のアカウントを狙う攻撃が相次ぐ
マイクロソフトのXアカウントが暗号資産詐欺に悪用されたのは今回が初めてではない。2024年6月にはマイクロソフト・インディアのXアカウントが乗っ取られ、ミーム株トレーダーのキース・ギル氏のハンドル名「Roaring Kitty」を装う用途に使われた。この攻撃は、内容を信じたユーザーが暗号資産ウォレットを接続して取引を承認すると、ウォレット内の暗号資産を盗み取られる仕組みだった。
Xでは近年、認証済み組織のアカウントを標的とする攻撃が相次いでいる。目的はこれら組織が持つ信用力であり、ひとたび侵害されると多数のユーザーが詐欺などの被害に遭う可能性がある。本稿執筆時点で、マイクロソフトアカウントの侵害経路は明らかになっていない。