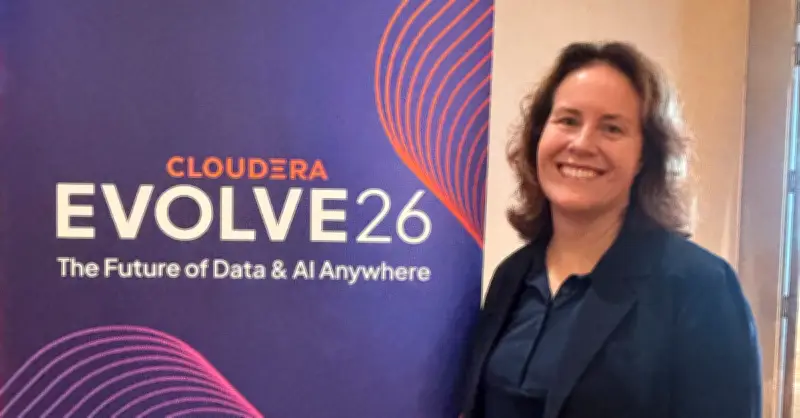
企業がAIエージェントを業務プロセスに組み込む動きが拡大している。データにアクセスするのはもはや人間だけではなく、従来のゼロトラストでは不十分だというのが、Clouderaのキャロリン・デュービー氏(フィールドCTO 兼 サイバーセキュリティリード)の見解だ。AIエージェントが自律的に判断し、複数のシステムを横断して動作する今、どのようなセキュリティ対策が求められているのか。
ゼロトラストの対象はモデルとエージェントの行動範囲まで拡大する
デュービー氏によると、AIに起因する脅威は2025年時点では象徴的な議論に留まっていたものの、2026年に入り実害として表面化し始めているという。それを裏付けるものとして、AIが関与する攻撃件数が前年から89%増加したとするCrowdStrikeの「2026年版グローバル脅威レポート」を紹介した。同レポートによると、システム侵入から他システムへ横展開するまでの平均時間(ブレイクアウトタイム)は、2024年の48分から2025年には29分へと短縮しており、最速事例ではわずか27秒を記録したという。
背景には、基盤モデルが脆弱性の発見に長けているという事情がある。デュービー氏はAnthropicの「Claude Mythos」やOpenAIのモデル、同等の性能を持つオープンな基盤モデルを例に挙げ、「こうした能力を自ら使って自社の脆弱性を見つけなければ、誰か他の人間がそれを見つけることになる」と述べる。防御側も「マシンスピードで動く必要がある」と業界でよく言われる点に触れ、攻撃者が既にAIを活用している以上、防御側もAIエージェントを使った対応の高速化や、エージェンティックな脅威ハンティングに取り組む必要があるとした。
この見直しが及ぶ領域の一つがゼロトラストだ。ゼロトラストは「何も自動的に信頼しない」ことを前提に、すべてのアクセス要求を検証するセキュリティモデルで、これまでユーザー、デバイス、ネットワークが主な適用範囲だった。デュービー氏は、AIの導入によってこの対象がモデル、プロンプト、推論エンドポイント、そしてAIのライフサイクル全体に広がっていると説明する。
データガバナンスを「守るための制約」から「使うための土台」に
デュービー氏は、AI活用について「優れたデータなくしてAIは成功しない」という考えを示す。ここでいう「優れたデータ」とは、量や質の問題ではなく、「AIに渡す前段階でデータがどう準備されているか」を指す。
具体的には次の2点だ。第1に、データが保護されていること。AIにデータへのアクセスを与える際、そのアクセスが定められたルールと整合している必要がある——誰がアクセスできるか、どのように利用されるか、という点だ。
デュービー氏によれば、AIがデータにアクセスする際の振る舞いは人間の場合よりも単純な一方、役割や責任に応じて権限を付与する人間向けの仕組みとは異なり、AIの場合はアクセスの範囲や方法そのものが変わり得るという。「だからこそ、データを適切に保護し、意図した範囲でのみ利用されるようにする必要がある」(デュービー氏)
第2に、自社にどのようなデータがあり、それをAIにどう活用できるかを把握することだ。デュービー氏が接する顧客の多くは大企業や政府機関で、クラウド、オンプレミス、複数クラウドにまたがる形で膨大なデータを保有し、多数のサイロやツールに分散している。「データの全体像を把握し、どのデータがどこにあり、互いにどう繋がっているかを追跡するデータリネージが必要」(デュービー氏)
デュービー氏は、ガバナンスを整備しないまま進めた場合の失敗パターンにも言及した。多くの組織は、データを収集する段階でガバナンスを後回しにする。「取りあえず集めておく」という発想で蓄積し、利用ルールの検討を後回しにするケースが多いという。特に文書のような非構造化データは、収集後に中身を精査して適切なガバナンスを付与するのが難しい。データを収集・保存する最初の段階から、誰がアクセスできるか、何が含まれているかというルールを設けておく必要がある、とデュービー氏は助言する。
このような考え方から、デュービー氏はデータガバナンスを「コンプライアンス上の制約」ではなく「アクセラレーター」と位置付ける。ガバナンスが整っていれば、コンプライアンスの範囲内で安心して使えるようになり、データ利用に伴うリスクは小さくなる。「データが適切にガバナンスを与えられて初めて、それを共有し、実際に活用できるようになる」と説明する。
この考え方を実装するため、Clouderaではプラットフォーム全体に一貫して適用できるガバナンスレイヤーを製品に組み込んでいる。デュービー氏によれば、このモデルを使えば、あるクラウドベンダー向けのガバナンスやセキュリティの仕組みを個別に学び、別のベンダーやオンプレミス環境向けにまた別の仕組みを学ぶ、といった負担がなくなる。データファブリックやデータリネージと組み合わせることで、異なるプラットフォームにまたがっても同じ基盤でデータの範囲とセキュリティを管理できるという。
自社データの中に閉じて検知する
データをどこに置き、誰の管理下で扱うかという論点は、セキュリティ機能の選び方にも関わってくる。
セキュリティ機能を提供する製品の多くは、顧客のデータをベンダーに渡すことを前提としている。デュービー氏はこの点を「多くのセキュリティ製品が抱える問題」とする。政府機関、データ要件によってクラウドへの共有が制限される組織にとって、データを自社の環境から外に出さずに済む選択肢は重要になる。
Clouderaの仕組みは、SplunkやCrowdStrikeのような市場の検知製品とは位置付けが異なる。デュービー氏は「私たちはSIEM(セキュリティ情報およびイベント管理)ではない。SIEMを補完する存在だ」と説明する。既存のSIEMや検知ツールでは満たせない要件を持つ顧客向けに、自社データに独自の検知ルールやエージェントを構築できるようにする仕組みだ。長期的なデータ保持が必要な場合や、ソブリンクラウドで運用する場合も、こうした独自構築が選ばれる局面に含まれているとデュービー氏は話す。
こうした独自構築を技術面で支えるサービスとして、Clouderaはモデル推論サービス「Cloudera AI Inference service」を提供している。プライベートホスト型の大規模言語モデルをオンプレミスまたはクラウドで運用できるようにするもので、AIエージェントはこのモデルと連絡しながら、データを企業のVPC(仮想プライベートクラウド)内に閉じたまま動作するという。
SOCにおけるエージェンティックAIの実装
こうした防御の変化は、SOC(セキュリティオペレーションセンター)の現場そのものも変えつつある。
SOCアナリストの負担は、業界内で広く問題として指摘されている。Clouderaが公開したブログによれば、SOCアナリストの70%が「アラート量に圧倒されている」と回答したトレンドマイクロの調査(2021年)や、64%が「ストレスや燃え尽きを理由に離職を検討している」と答えたTinesの調査がある。反復的な脅威シナリオのうち、最大40%は「自動対応によって処理できる」としている。
デュービー氏は、AIエージェントの活用が見込める領域として、まずチケット対応の初期段階を挙げる。アナリストがチケットに着手する頃には、AIエージェントが基本的な情報収集や根本原因分析を終え、対処法の提案を提示している状態を想定している。
もう一つの領域は、SOC内に蓄積された文書の活用だ。対処手順やベストプラクティス、外部からの脅威レポート、社内の過去事例など、SOCにはさまざまな形式の情報が分散している。デュービー氏は、これらを統合したナレッジベースを整備することで、アナリストが必要な情報を探し回ることなく、直接質問して答えを得られる状態を目指すべきだとしている。
SOC変革に着手する際の進め方について、デュービー氏は「達成可能な目標から始め、時間をかけて積み上げていく」ことを勧める。具体例として、アジア太平洋地域の顧客である金融大手のOCBC(Oversea Chinese Banking Corporation)を挙げた。同行はGenAIの普及以前から数年にわたりAIプログラムを運用し、全社横断のデータ基盤チームとプラットフォームを整備していたため、GenAIが登場した際に新しいユースケースへ迅速に対応できたという。
デュービー氏はサイバーセキュリティを「後付けではなく、最初から設計に組み込む」ことを強調する。Clouderaは「セキュア・バイ・デザイン」の考え方の下、プラットフォームの内側にセキュリティとガバナンスの仕組みをあらかじめ組み込んでいると述べる。
「これまでCTOはテクノロジーを、CIOはインフラを担当する、というように役割がサイロ化されていたが、今後は各部が協働し、全社で問題を担う必要がある。特にAIでは、製品に組み込まれたAI、自社で構築するAI、そして組織内に潜むシャドーAIまで存在しており、これまで以上に協働が求められる。ガバナンスは全員が協力してこそ機能するものであり、より緊密な連携が必要だ」 (取材協力:Cloudera)